Готовая презентация · 6 слайдов

Безопасность в интернете: как защитить данные и деньги

Интернет стал главным пространством для учебы, работы и общения, но вместе с удобством растут и цифровые риски. • Кибератаки направлены не только на крупные компании: студенты и рядовые пользователи ежедневно сталкиваются с фишингом, утечками и кражей аккаунтов. • Базовая цифровая грамотность предотвращает более 80% типовых инцидентов безопасности. • Главная цель презентации — разобрать реальные схемы обмана и внедрить простые привычки безопасного поведения в сети.
Готовая презентация

6 слайдов · PDF и PowerPoint

Бесплатно после входа.

Собрать свою презентацию по этой теме →

В этой презентации

Слайды и пояснения

Показать план

План презентации

  1. Безопасность в интернете: как защитить данные и деньги
  2. Пароли и двухфакторная аутентификация (2FA)
  3. Фишинг и приемы социальной инженерии
  4. Защита личных данных и приватность в соцсетях
  5. Вредоносное ПО и уязвимости беспроводных сетей
  6. Безопасность онлайн-покупок и платежей
1. Безопасность в интернете: как защитить данные и деньги

Интернет стал главным пространством для учебы, работы и общения, но вместе с удобством растут и цифровые риски. • Кибератаки направлены не только на крупные компании: студенты и рядовые пользователи ежедневно сталкиваются с фишингом, утечками и кражей аккаунтов. • Базовая цифровая грамотность предотвращает более 80% типовых инцидентов безопасности. • Главная цель презентации — разобрать реальные схемы обмана и внедрить простые привычки безопасного поведения в сети.

Подсказка для выступления

Приветствую всех! Сегодня мы разберем, как уверенно и безопасно пользоваться интернетом, не рискуя потерять аккаунты, учебные работы или стипендию. Мы не будем углубляться в сложную теорию программирования, а сосредоточимся на конкретных практических привычках, которые должен знать каждый современный студент.

2. Пароли и двухфакторная аутентификация (2FA)

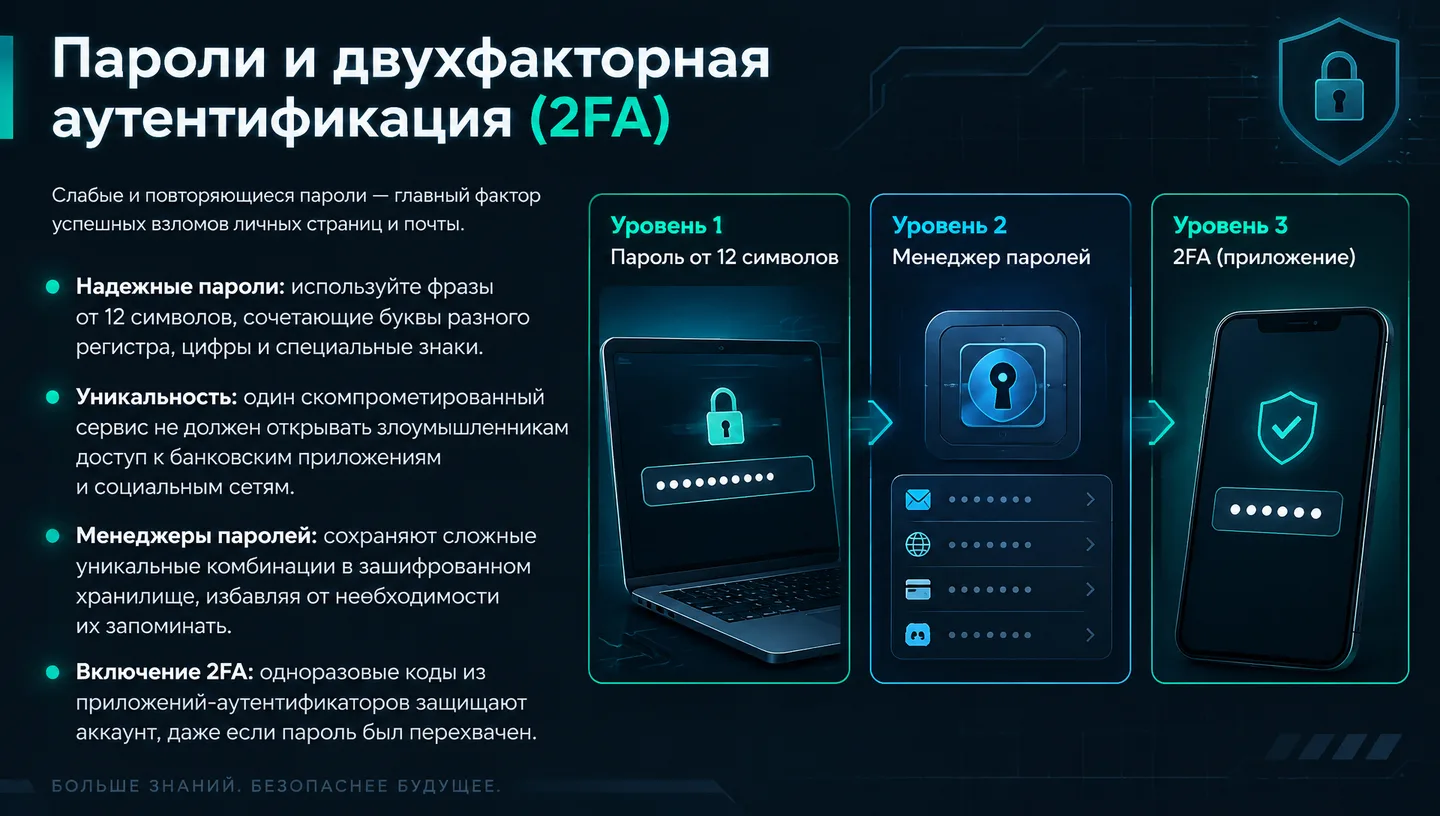
Пароли и двухфакторная аутентификация (2FA)

Слабые и повторяющиеся пароли — главный фактор успешных взломов личных страниц и почты. • Надежные пароли: используйте фразы от 12 символов, сочетающие буквы разного регистра, цифры и специальные знаки. • Уникальность: один скомпрометированный сервис не должен открывать злоумышленникам доступ к банковским приложениям и социальным сетям. • Менеджеры паролей: сохраняют сложные уникальные комбинации в зашифрованном хранилище, избавляя от необходимости их запоминать. • Включение 2FA: одноразовые коды из приложений-аутентификаторов защищают аккаунт, даже если пароль был перехвачен. Уровень 1 — Пароль от 12 символов Уровень 2 — Менеджер паролей Уровень 3 — 2FA (приложение)

Подсказка для выступления

Начнем с фундамента — паролей. Большинство людей совершают одну и ту же ошибку: используют один и тот же пароль для почты, соцсетей и онлайн-магазинов. Если утечет база данных хотя бы одного второстепенного сайта, злоумышленники автоматически получают доступ ко всем вашим сервисам. Обязательно включите двухфакторную аутентификацию: приложение вроде Google Authenticator или Яндекс Ключ защитит вас, даже если пароль случайно станет известен третьим лицам.

3. Фишинг и приемы социальной инженерии

Фишинг и приемы социальной инженерии

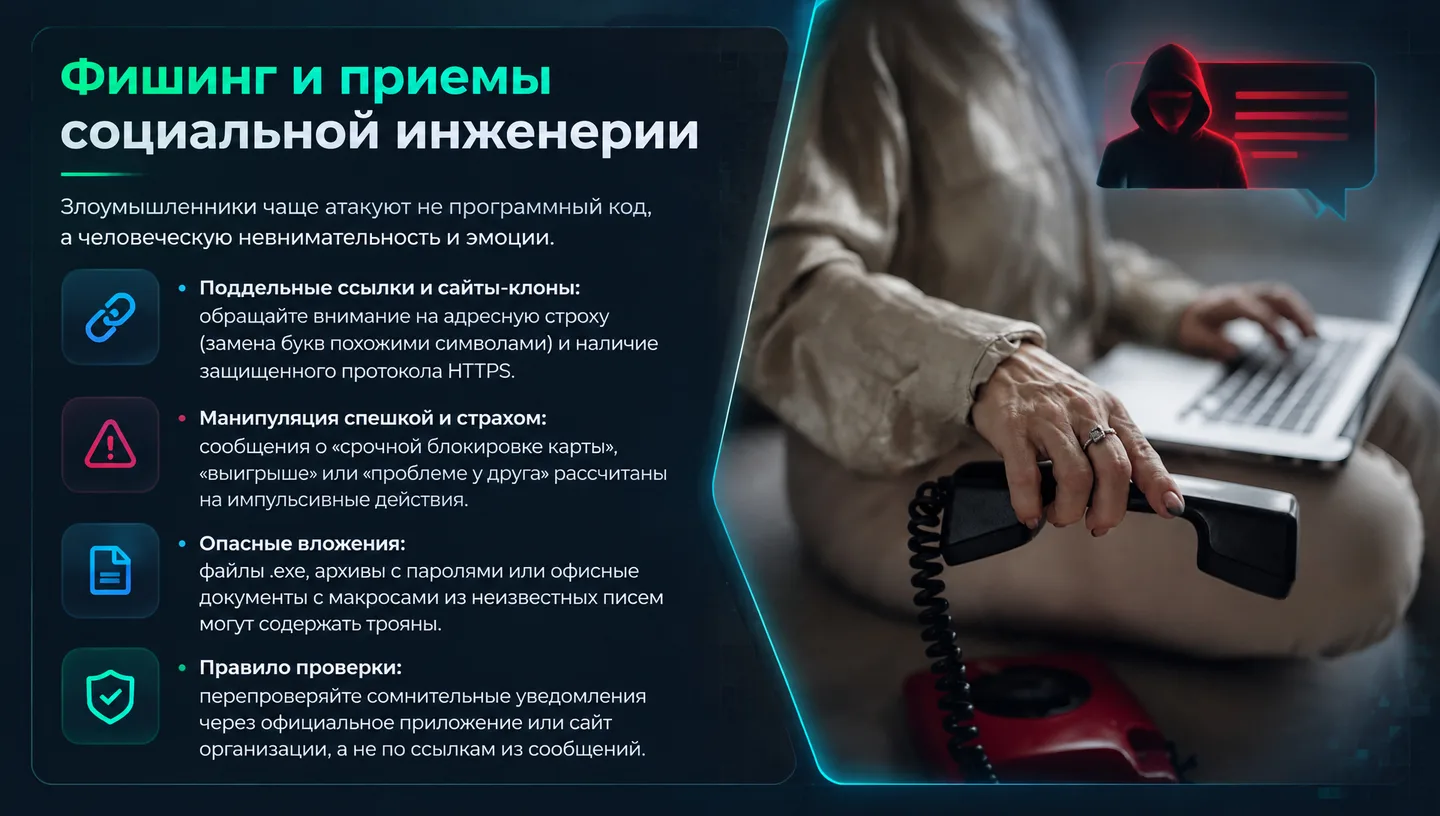
Злоумышленники чаще атакуют не программный код, а человеческую невнимательность и эмоции. • Поддельные ссылки и сайты-клоны: обращайте внимание на адресную строку (замена букв похожими символами) и наличие защищенного протокола HTTPS. • Манипуляция спешкой и страхом: сообщения о «срочной блокировке карты», «выигрыше» или «проблеме у друга» рассчитаны на импульсивные действия. • Опасные вложения: файлы .exe, архивы с паролями или офисные документы с макросами из неизвестных писем могут содержать трояны. • Правило проверки: перепроверяйте сомнительные уведомления через официальное приложение или сайт организации, а не по ссылкам из сообщений.

Подсказка для выступления

Фишинг стал гораздо изощреннее, чем раньше. Мошенники не просто рассылают спам, они создают точные копии страниц входа в популярные сервисы или имитируют звонки службы безопасности и деканата. Главный маркер атаки — попытка вызвать у вас стресс, спешку или страх упустить выгоду. Запомните: при любых сомнениях мы закрываем подозрительное окно и проверяем информацию сами через официальные каналы.

4. Защита личных данных и приватность в соцсетях

Защита личных данных и приватность в соцсетях

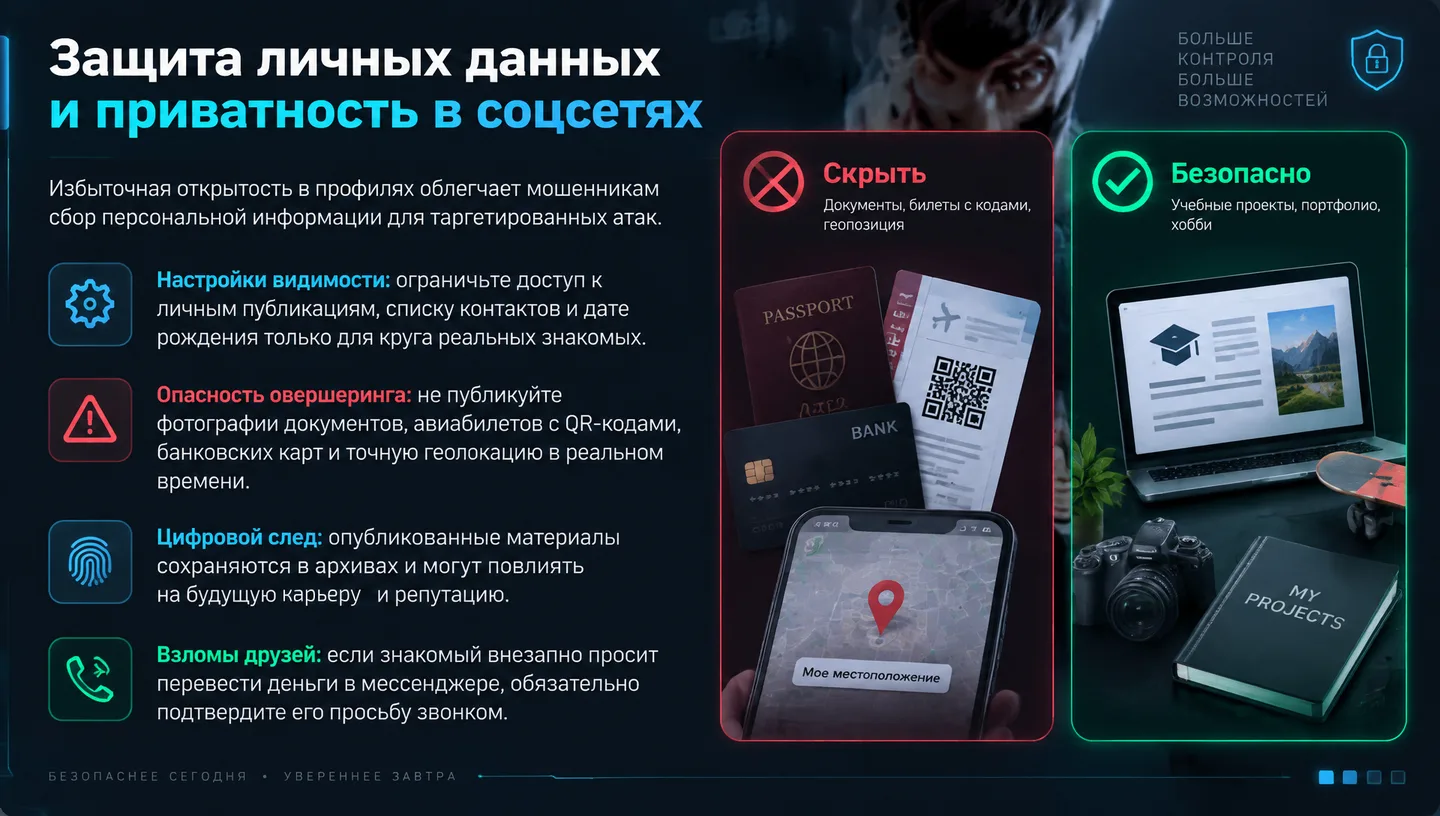
Избыточная открытость в профилях облегчает мошенникам сбор персональной информации для таргетированных атак. • Настройки видимости: ограничьте доступ к личным публикациям, списку контактов и дате рождения только для круга реальных знакомых. • Опасность овершеринга: не публикуйте фотографии документов, авиабилетов с QR-кодами, банковских карт и точную геолокацию в реальном времени. • Цифровой след: опубликованные материалы сохраняются в архивах и могут повлиять на будущую карьеру и репутацию. • Взломы друзей: если знакомый внезапно просит перевести деньги в мессенджере, обязательно подтвердите его просьбу звонком. Скрыть — Документы, билеты с кодами, геопозиция Безопасно — Учебные проекты, портфолио, хобби

Подсказка для выступления

То, что однажды попало в интернет, остается там навсегда. Злоумышленники собирают открытые данные о вас, чтобы составить психологический портрет или сымитировать ваш голос и манеру общения для выманивания денег у друзей и родственников. Проверьте настройки приватности во всех соцсетях прямо сегодня вечером.

5. Вредоносное ПО и уязвимости беспроводных сетей

Вредоносное ПО и уязвимости беспроводных сетей

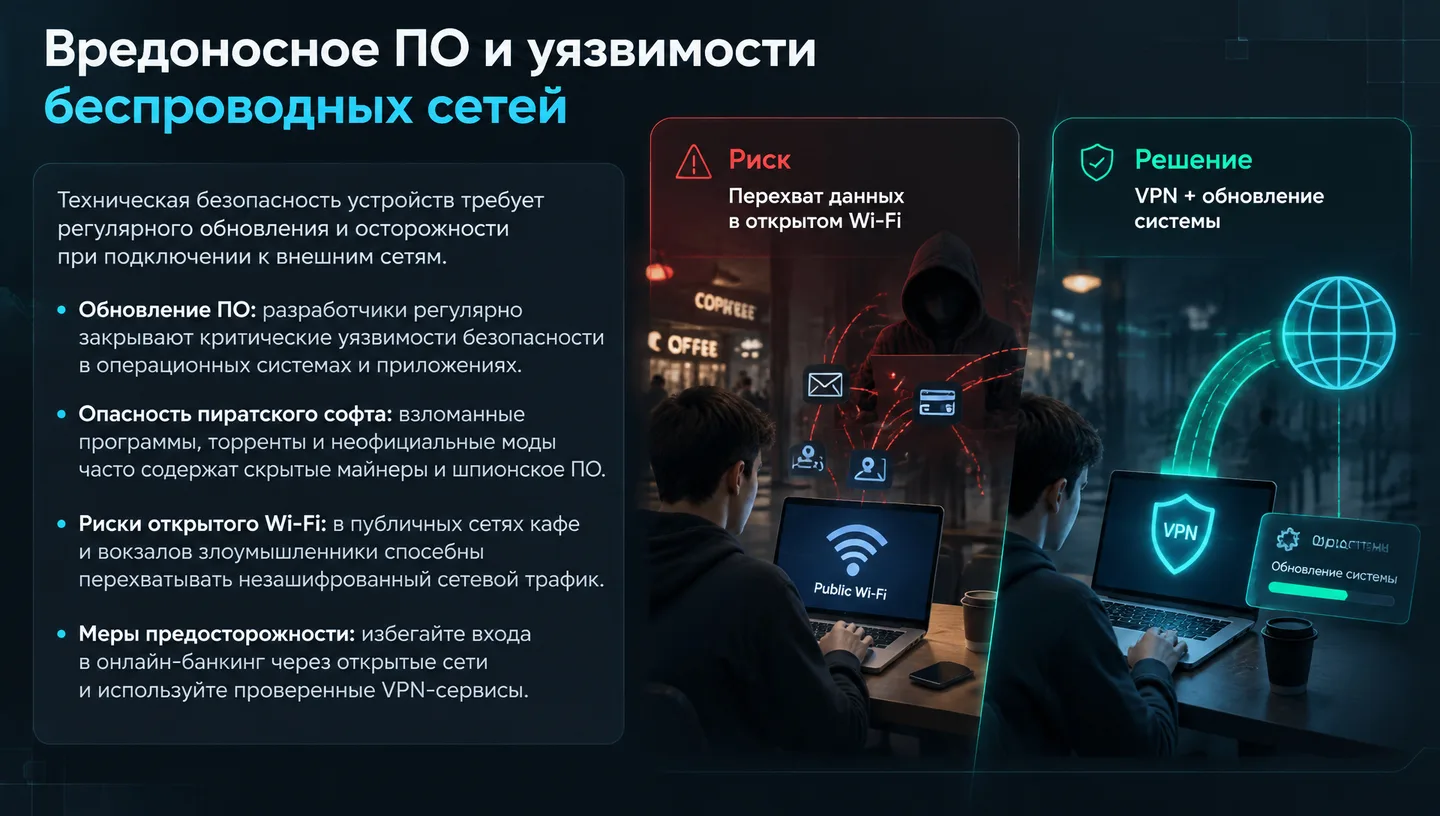
Техническая безопасность устройств требует регулярного обновления и осторожности при подключении к внешним сетям. • Обновление ПО: разработчики регулярно закрывают критические уязвимости безопасности в операционных системах и приложениях. • Опасность пиратского софта: взломанные программы, торренты и неофициальные моды часто содержат скрытые майнеры и шпионское ПО. • Риски открытого Wi-Fi: в публичных сетях кафе и вокзалов злоумышленники способны перехватывать незашифрованный сетевой трафик. • Меры предосторожности: избегайте входа в онлайн-банкинг через открытые сети и используйте проверенные VPN-сервисы. Риск — Перехват данных в открытом Wi-Fi Решение — VPN + обновление системы

Подсказка для выступления

Перейдем к технической стороне. Бесплатный Wi-Fi в кафе или парке — это удобно, но такой трафик легко перехватить специальным софтом. Никогда не проводите банковские операции и не вводите пароли через незащищенные сети без надежного VPN. Также не забывайте вовремя ставить системные обновления: они выходят не ради новых иконок, а для устранения найденных брешей в защите.

6. Безопасность онлайн-покупок и платежей

Безопасность онлайн-покупок и платежей

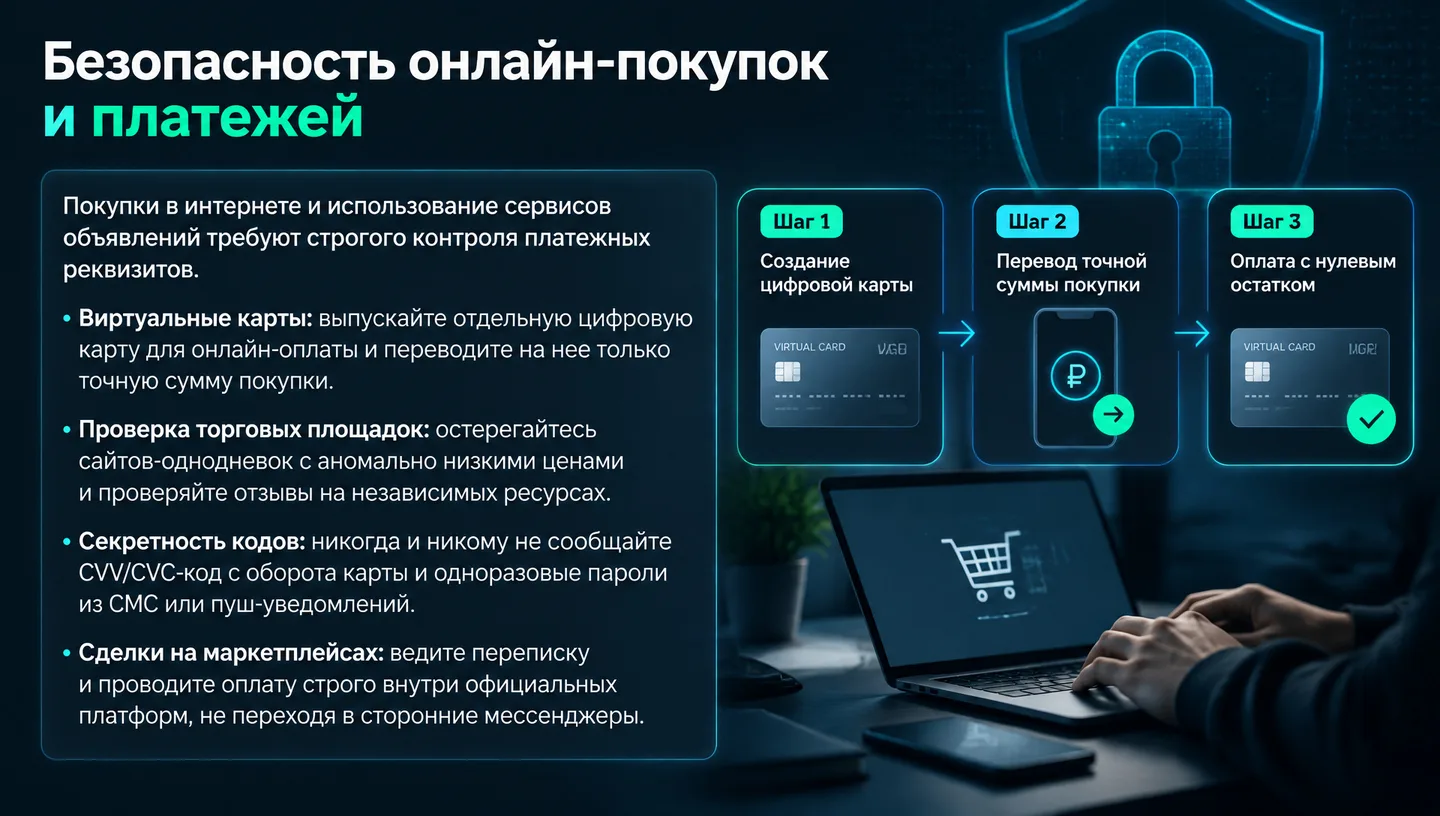
Покупки в интернете и использование сервисов объявлений требуют строгого контроля платежных реквизитов. • Виртуальные карты: выпускайте отдельную цифровую карту для онлайн-оплаты и переводите на нее только точную сумму покупки. • Проверка торговых площадок: остерегайтесь сайтов-однодневок с аномально низкими ценами и проверяйте отзывы на независимых ресурсах. • Секретность кодов: никогда и никому не сообщайте CVV/CVC-код с оборота карты и одноразовые пароли из СМС или пуш-уведомлений. • Сделки на маркетплейсах: ведите переписку и проводите оплату строго внутри официальных платформ, не переходя в сторонние мессенджеры. Шаг 1 — Создание цифровой карты Шаг 2 — Перевод точной суммы покупки Шаг 3 — Оплата с нулевым остатком

Подсказка для выступления

Онлайн-шопинг и площадки объявлений — излюбленное место мошенников. Главный лайфхак для безопасности денег: заведите виртуальную цифровую карту в приложении банка, держите на ней нулевой баланс и пополняйте ровно на сумму покупки за минуту до оплаты. Даже если данные карты попадут в руки злоумышленников, списать с нее будет нечего.

Источники