Готовая презентация · 10 слайдов

Архитектура строк безопасности Windows и .NET

Современные инженерные системы защиты требуют надежных механизмов описания дескрипторов доступа и изолированного хранения секретов в оперативной памяти процессов.
Готовая презентация

10 слайдов · PDF и PowerPoint

Бесплатно после входа.

Собрать свою презентацию по этой теме →

В этой презентации

Слайды и пояснения

Показать план

План презентации

  1. Архитектура строк безопасности Windows и .NET
  2. Назначение Security Descriptor String Format
  3. Четыре базовых компонента SDDL строк
  4. Флаги управления DACL и SACL в SDDL
  5. Инженерный разбор синтаксиса SDDL
  6. Защита конфиденциальных данных через SecureString
  7. Механизмы фиксации и шифрования SecureString
  8. Ограничения длины и кроссплатформенности SecureString
  9. Применение ConvertTo-SecureString в PowerShell
  10. Инженерные выводы по строкам безопасности
1. Архитектура строк безопасности Windows и .NET

Современные инженерные системы защиты требуют надежных механизмов описания дескрипторов доступа и изолированного хранения секретов в оперативной памяти процессов.

Подсказка для выступления

Представьте, что в оперативной памяти вашего процесса лежит открытым текстом пароль от базы данных или ключ шифрования. Любой дамп памяти или уязвимость чтения могут скомпрометировать систему целиком. Современные инженерные платформы требуют жесткой изоляции секретов и точного контроля прав доступа на уровне ядра ОС и среды выполнения. Именно поэтому мы начинаем с глубокого разбора архитектуры строк безопасности Windows и платформы .NET. Мы разберем, как именно операционная система описывает дескрипторы доступа и почему стандартные строки в памяти процесса уязвимы для анализа. Всё это подводит нас к изучению синтаксиса и ключевых компонентов SDDL, которые мы подробно рассмотрим на следующем слайде.

2. Назначение Security Descriptor String Format

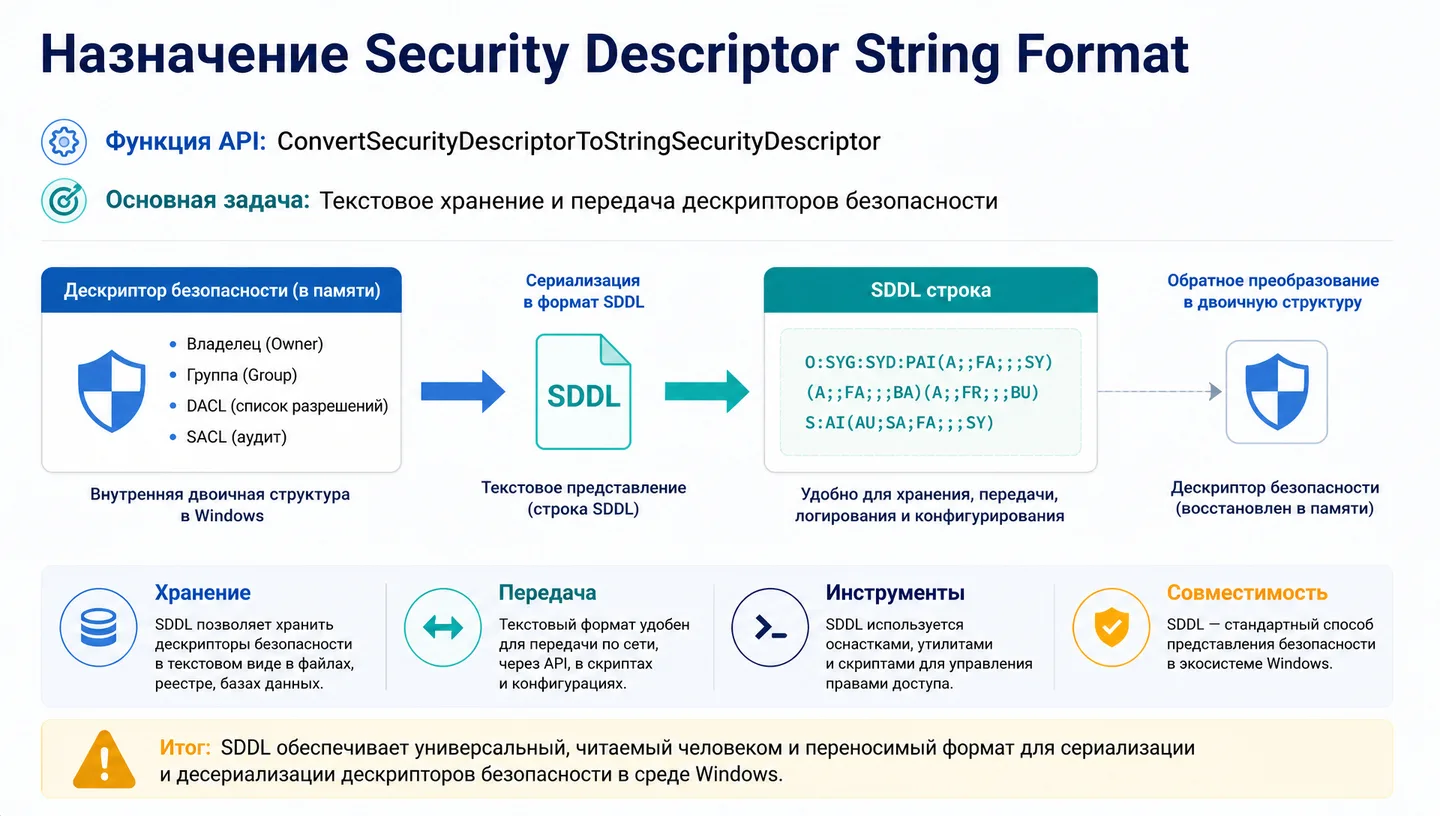
Назначение Security Descriptor String Format

Security Descriptor String Format представляет собой стандартизированный текстовый формат для хранения или передачи информации дескриптора безопасности, который активно используется функциями ConvertSecurityDescriptorToStringSecurityDescriptor в средах Windows.

Подсказка для выступления

Продолжая разговор об архитектуре строк безопасности Windows и .NET, мы переходим к конкретному стандарту. Перед нами Security Descriptor String Format — компактный текстовый язык, созданный для того, чтобы представлять сложные структуры прав в виде обычной строки. Функция здесь проста: превратить бинарные дескрипторы безопасности в понятный для чтения и передачи формат, который активно используется системными API вроде ConvertSecurityDescriptorToStringSecurityDescriptor. Разработчикам и инженерам это нужно, чтобы напрямую управлять доступом и безопасно сериализовать правила без потери контекста. Что подводит нас к вопросу на следующем слайде: из каких именно блоков строится эта строка.

3. Четыре базовых компонента SDDL строк

Четыре базовых компонента SDDL строк

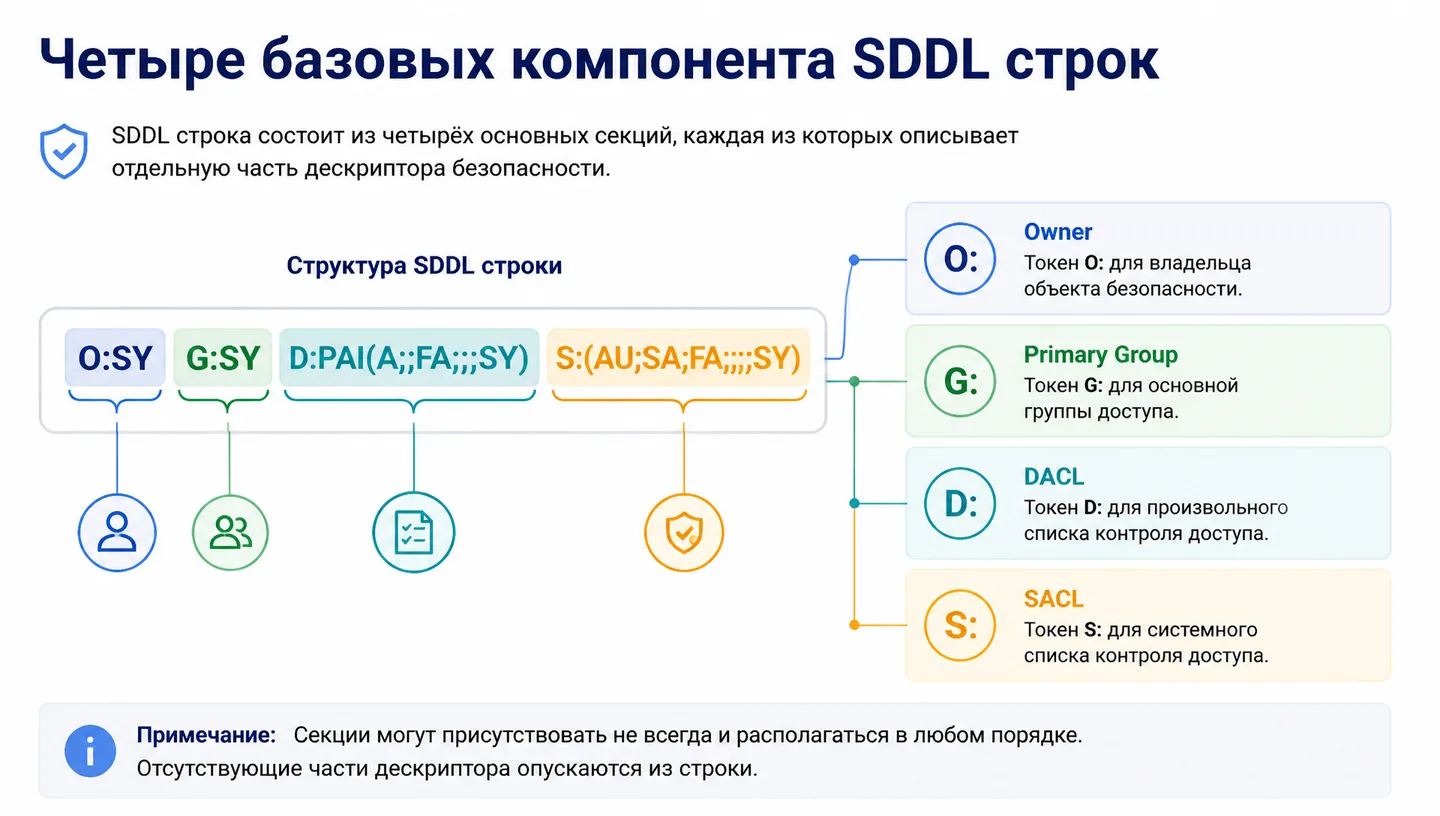
Строка формата SDDL содержит строгие токены для четырех основных компонентов безопасности операционной системы: владельца объекта, первичной группы, произвольного списка контроля доступа и системного списка контроля доступа.

Подсказка для выступления

Продолжая разговор о назначении формата SDDL, давайте разберем анатомию такой строки. Мы имеем дело с четырьмя базовыми компонентами безопасности операционной системы, которые жестко задаются в каждом дескрипторе. Первый — это владелец объекта, тот, кто им управляет. Второй — первичная группа для совместимости. Третий и четвертый — это списки контроля доступа: произвольный DACL, определяющий, кто именно может войти или изменить объект, и системный SACL, который отвечает за аудит и отслеживание попыток доступа. Каждый из этих элементов кодируется особыми токенами и выстраивается в строго определенном порядке. И понимание этого синтаксиса критически важно, потому что на следующем слайде мы детально погрузимся в то, какие флаги управления применяются для DACL и SACL.

4. Флаги управления DACL и SACL в SDDL

Флаги управления DACL и SACL в SDDL

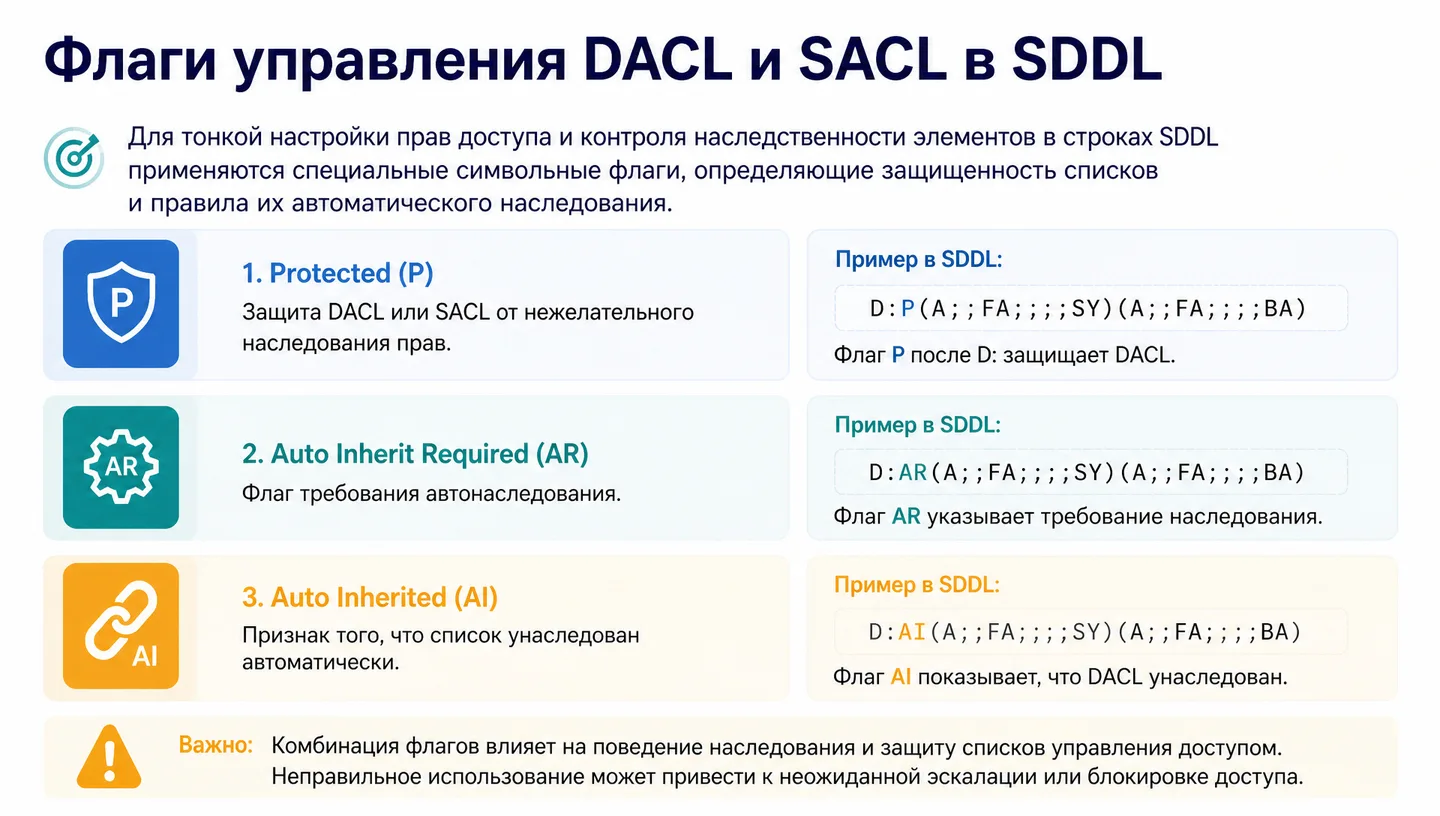
Для тонкой настройки прав доступа и контроля наследственности элементов в строках SDDL применяются специальные символьные флаги, определяющие защищенность списков и правила их автоматического наследования.

Подсказка для выступления

Продолжая разговор про структуру SDDL-строк, мы переходим к деталям управления доступом на уровне флагов DACL и SACL. Когда мы настраиваем безопасность объектов Windows, нам критически важно управлять не только самими правами, но и механизмами их наследования дочерними элементами. Специальные символьные флаги в строках SDDL как раз и решают эту задачу, определяя защищенность списков и правила автоматического распространения разрешений. Без этого невозможно гарантировать, что конфиденциальные данные не утекут через некорректно унаследованные дескрипторы безопасности при создании новых файлов или ключей реестра. Это подводит нас к следующему шагу, где мы детально разберем синтаксис построения таких строк.

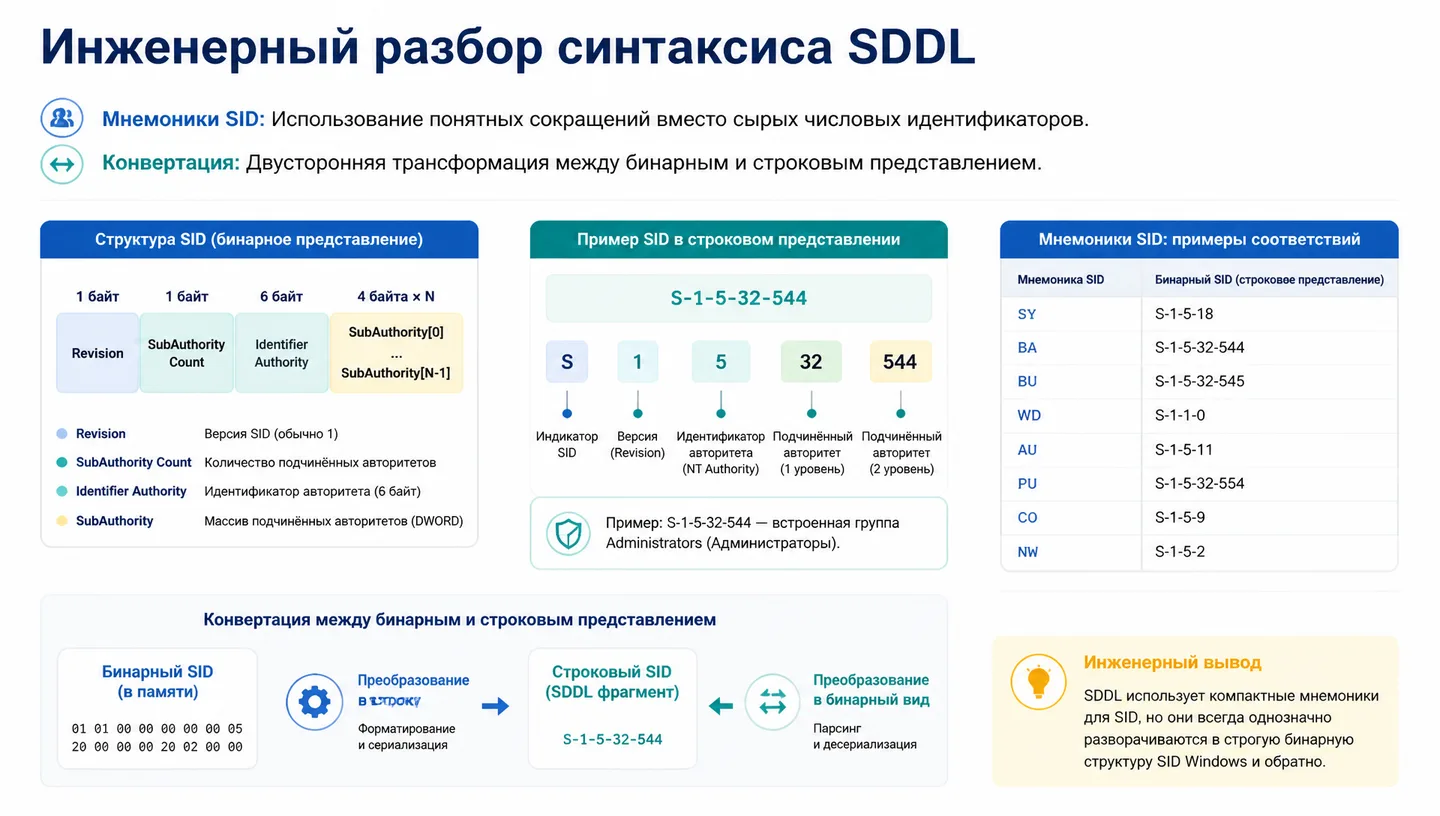
5. Инженерный разбор синтаксиса SDDL

Инженерный разбор синтаксиса SDDL

Практический анализ строк дескрипторов требует понимания того, как именно преобразуются идентификаторы безопасности SID в удобочитаемые мнемоники или шестнадцатеричные значения внутри каждого блока.

Подсказка для выступления

Продолжая разговор о флагах управления DACL и SACL, мы переходим к практическому разбору строк SDDL, где каждый символ имеет значение. Нам нужно понять, как именно длинные идентификаторы безопасности SID превращаются в понятные человеку мнемоники внутри каждого блока дескриптора. Когда вы вручную анализируете права доступа в системе, именно знание этого синтаксиса позволяет быстро находить ошибки конфигурации и уязвимости в политиках безопасности. Что подводит нас к следующему вопросу — как именно защищаются конфиденциальные данные в памяти процессов после того, как права доступа успешно настроены.

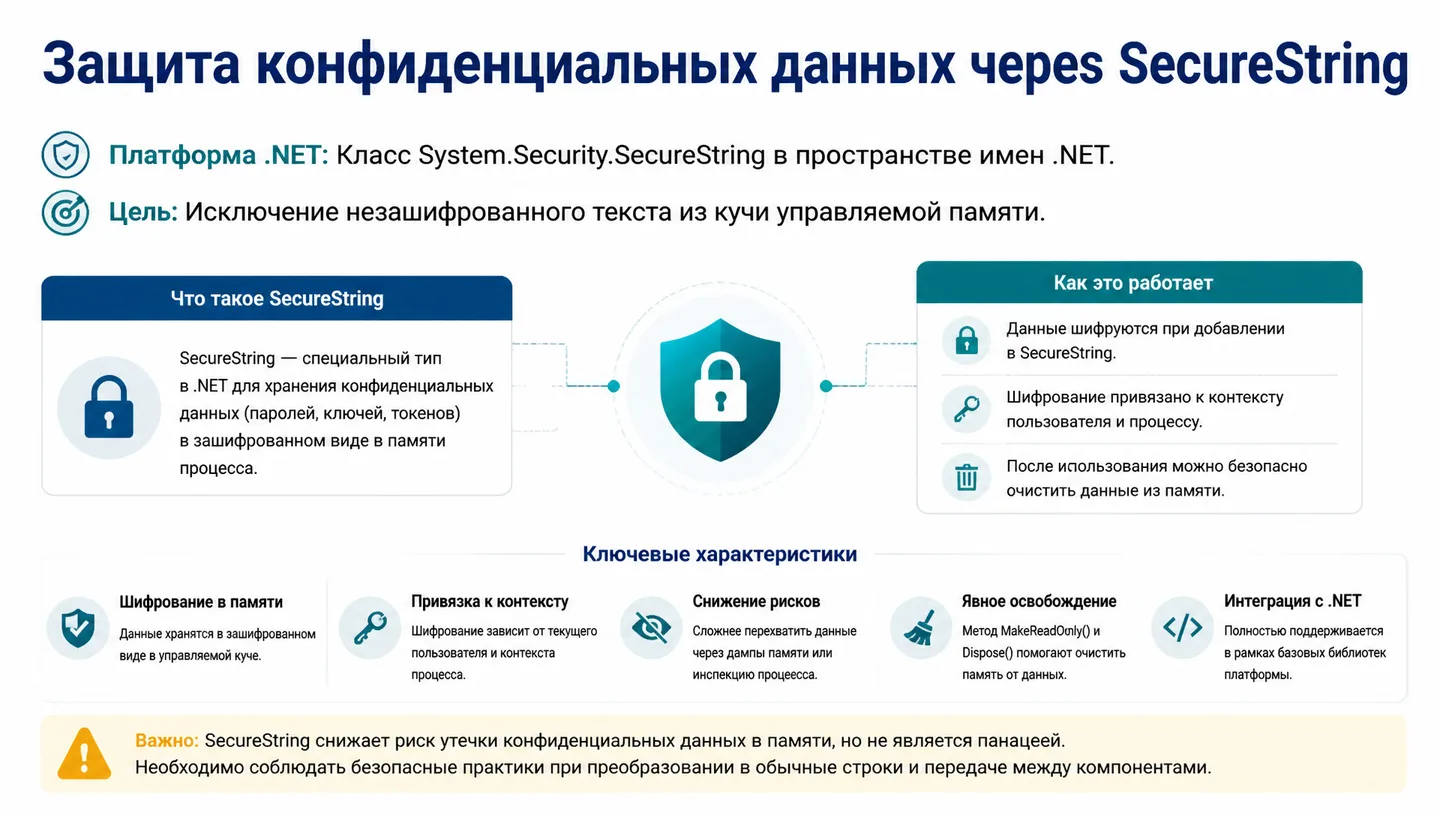
6. Защита конфиденциальных данных через SecureString

Защита конфиденциальных данных через SecureString

SecureString представляет собой специализированный тип строки в среде .NET, который пытается избежать хранения потенциально конфиденциальных строк в оперативной памяти процесса в виде обычного открытого текста.

Подсказка для выступления

Разбирая синтаксис SDDL, мы увидели, как описываются права доступа, но возникает вопрос защиты самих данных в процессе работы, и здесь на сцену выходит SecureString. Этот специализированный тип данных в среде .NET создан ровно для одной критически важной задачи: попытаться исключить хранение конфиденциальных строк в оперативной памяти в виде незащищенного открытого текста, который так легко скомпрометировать при дампе процесса. Обычные строки в управляемой куче остаются уязвимы до тех сборщик мусора не очистит их, а SecureString изначально проектируется иначе, снижая риски утечки паролей и ключей прямо во время выполнения кода. Что плавно подводит нас к следующему вопросу — к тем самым низкоуровневым механизмам фиксации и шифрования SecureString, которые мы детально рассмотрим дальше.

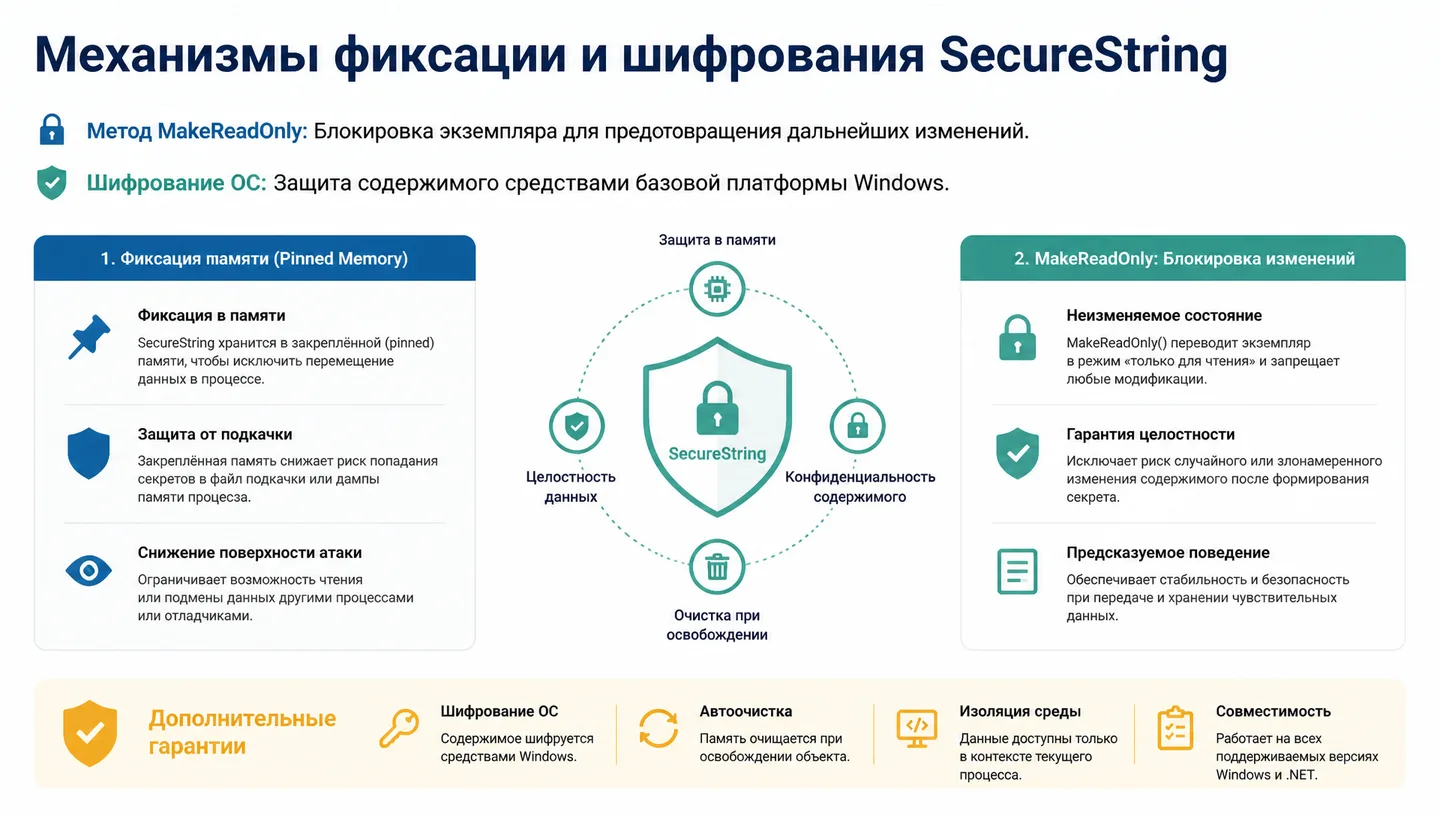
7. Механизмы фиксации и шифрования SecureString

Механизмы фиксации и шифрования SecureString

Экземпляр SecureString физически зафиксирован в памяти процесса, может использовать встроенное шифрование операционной системы и переводится в режим только для чтения специальным методом MakeReadOnly.

Подсказка для выступления

Продолжая разговор о защите конфиденциальных данных через SecureString, давайте разберем, как именно эта структура ведет себя на физическом уровне в памяти процесса. Когда мы создаем защищенную строку, её экземпляр сразу же физически фиксируется в оперативной памяти, исключая случайное попадание в файл подкачки. Более того, платформа задействует встроенное шифрование операционной системы, чтобы минимизировать риски дампов. А чтобы случайно не изменить критические данные в процессе работы, мы вызываем специальный метод MakeReadOnly, который окончательно переводит строку в режим только для чтения. Что подводит нас к важному вопросу об ограничениях длины и кроссплатформенности этого подхода, о чем мы поговорим на следующем слайде.

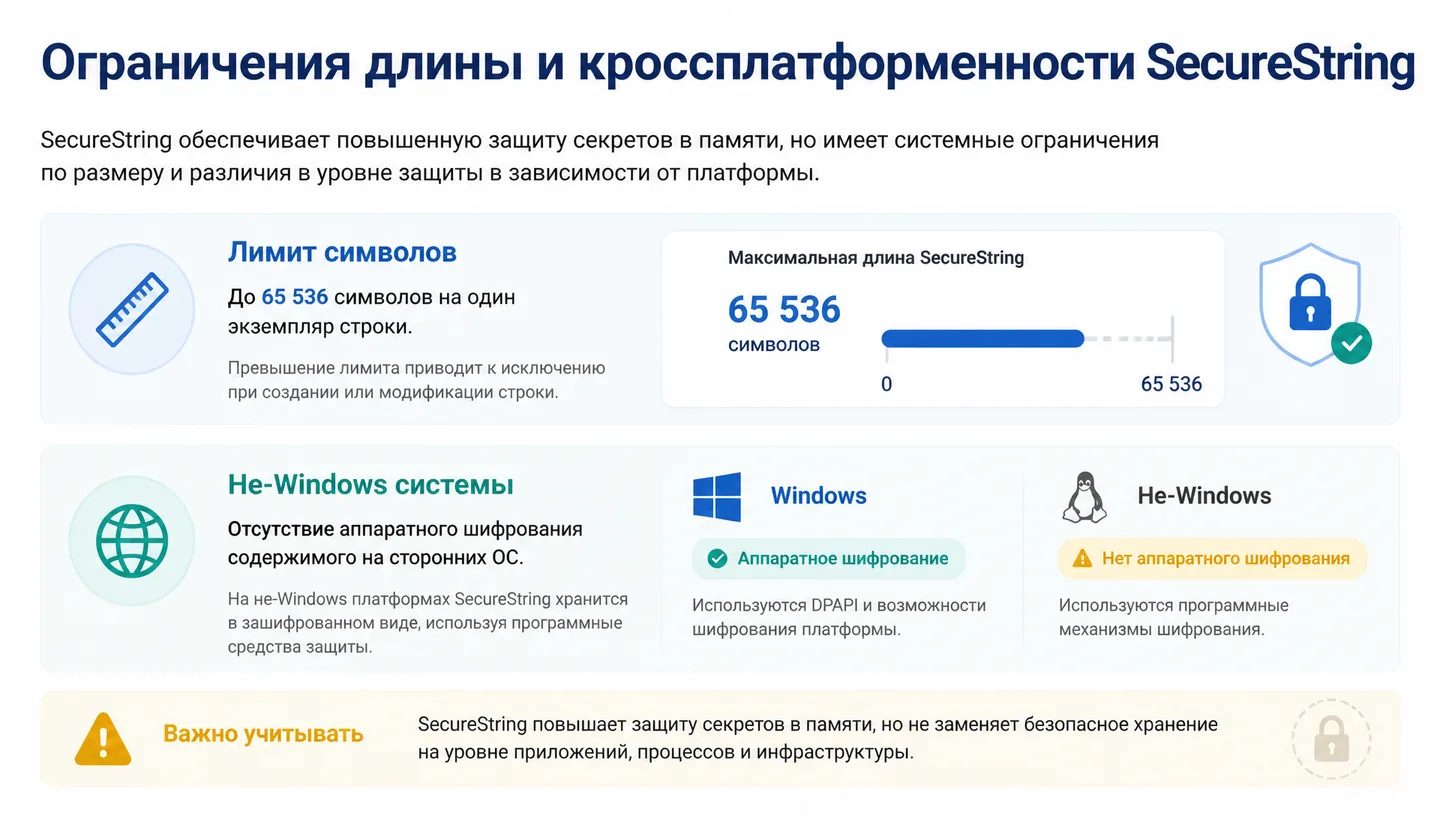
8. Ограничения длины и кроссплатформенности SecureString

Ограничения длины и кроссплатформенности SecureString

Максимальная длина экземпляра SecureString строго ограничена значением 65 536 символов, а шифрование содержимого на не-Windows платформах принципиально не поддерживается на уровне операционной системы.

Подсказка для выступления

Продолжая разговор про механизмы фиксации и шифрования SecureString, важно упереться в конкретные технические ограничения этой структуры, о которых часто забывают на практике. Во-первых, максимальная длина одного экземпляра SecureString строго ограничена значением в шестьдесят пять тысяч пятьсот тридцать шесть символов, и превысить этот лимит не получится. Во-вторых, кроссплатформенность здесь имеет фундаментальный изъян: шифрование содержимого на не-Windows платформах принципиально не поддерживается на самом уровне операционной системы, превращая защищенную строку в обычный открытый текст. Что подводит нас к следующему логичному вопросу, и на следующем слайде мы разберем, как именно работает командлет ConvertTo-SecureString в PowerShell.

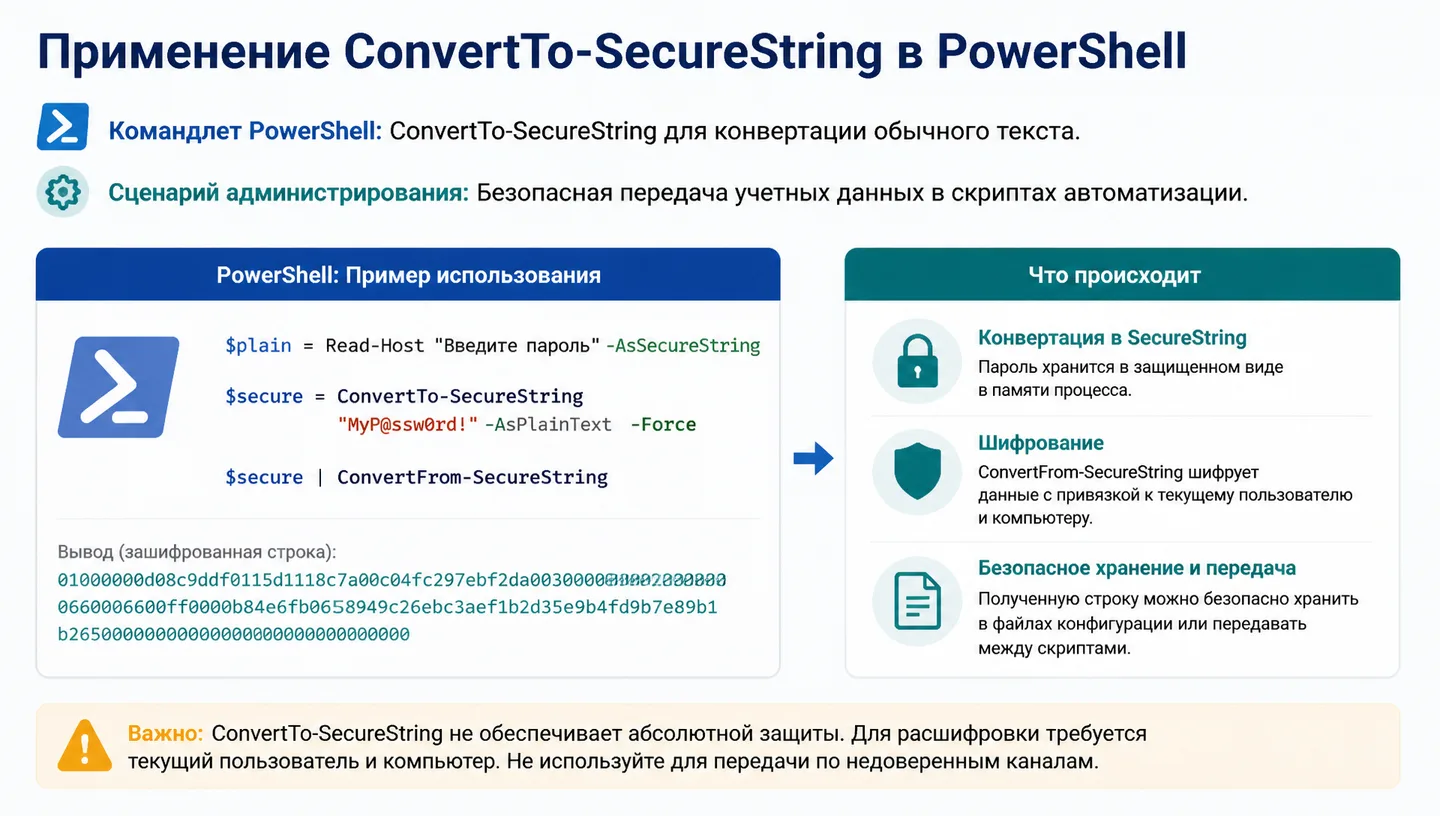
9. Применение ConvertTo-SecureString в PowerShell

Применение ConvertTo-SecureString в PowerShell

В среде автоматизации PowerShell стандартный командлет ConvertTo-SecureString активно используется для преобразования простого текста или зашифрованных стандартных строк в защищенные программные объекты.

Подсказка для выступления

Разбирая ограничения длины и кроссплатформенности SecureString на прошлом шаге, мы подошли к практическому применению командлета ConvertTo-SecureString в PowerShell. Этот инструмент активно используется, когда нам нужно преобразовать простой текст или стандартные зашифрованные строки в защищенные программные объекты непосредственно в среде автоматизации. Нам важно понимать, как именно это работает на уровне памяти процесса, чтобы конфиденциальные данные не оседали в открытом виде во время выполнения скриптов. Что подводит нас к вопросу на следующем слайде: какие инженерные выводы мы можем сделать по строкам безопасности в целом.

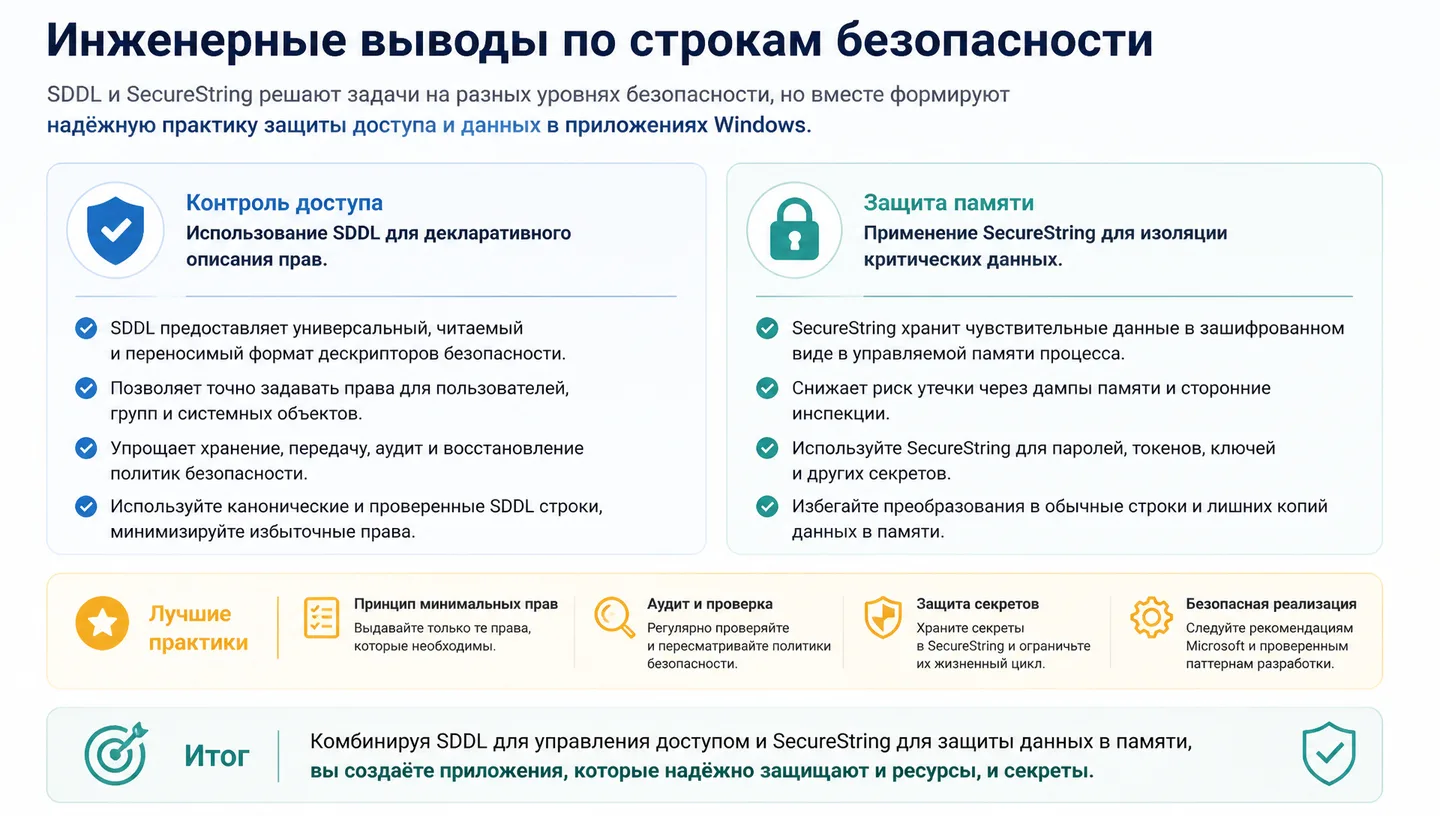
10. Инженерные выводы по строкам безопасности

Инженерные выводы по строкам безопасности

Грамотное применение SDDL обеспечивает точный контроль над правами объектов в системе, тогда как SecureString минимизирует риски утечки секретов в памяти, формируя надежный базис безопасности приложений.

Подсказка для выступления

Помните, мы разбирали применение ConvertTo-SecureString в PowerShell. Теперь мы видим инженерный итог нашей работы со строками безопасности. Грамотное применение синтаксиса SDDL дает нам абсолютный, точный контроль над правами доступа каждого системного объекта, исключая случайные пропуски в политиках. В то же время SecureString берет на себя самую уязвимую часть — защиту секретов непосредственно в оперативной памяти процесса, снижая риск дампов и несанкционированного чтения. Вместе эти два инструмента формируют прочный фундамент, на котором строятся защищенные приложения. Мы прошли путь от базовых концепций до низкоуровневых механизмов шифрования. Пользуйтесь этим базисом в разработке, чтобы ваши системы оставались надежно защищенными на каждом уровне архитектуры.