Готовая презентация · 9 слайдов

Основы информационной безопасности

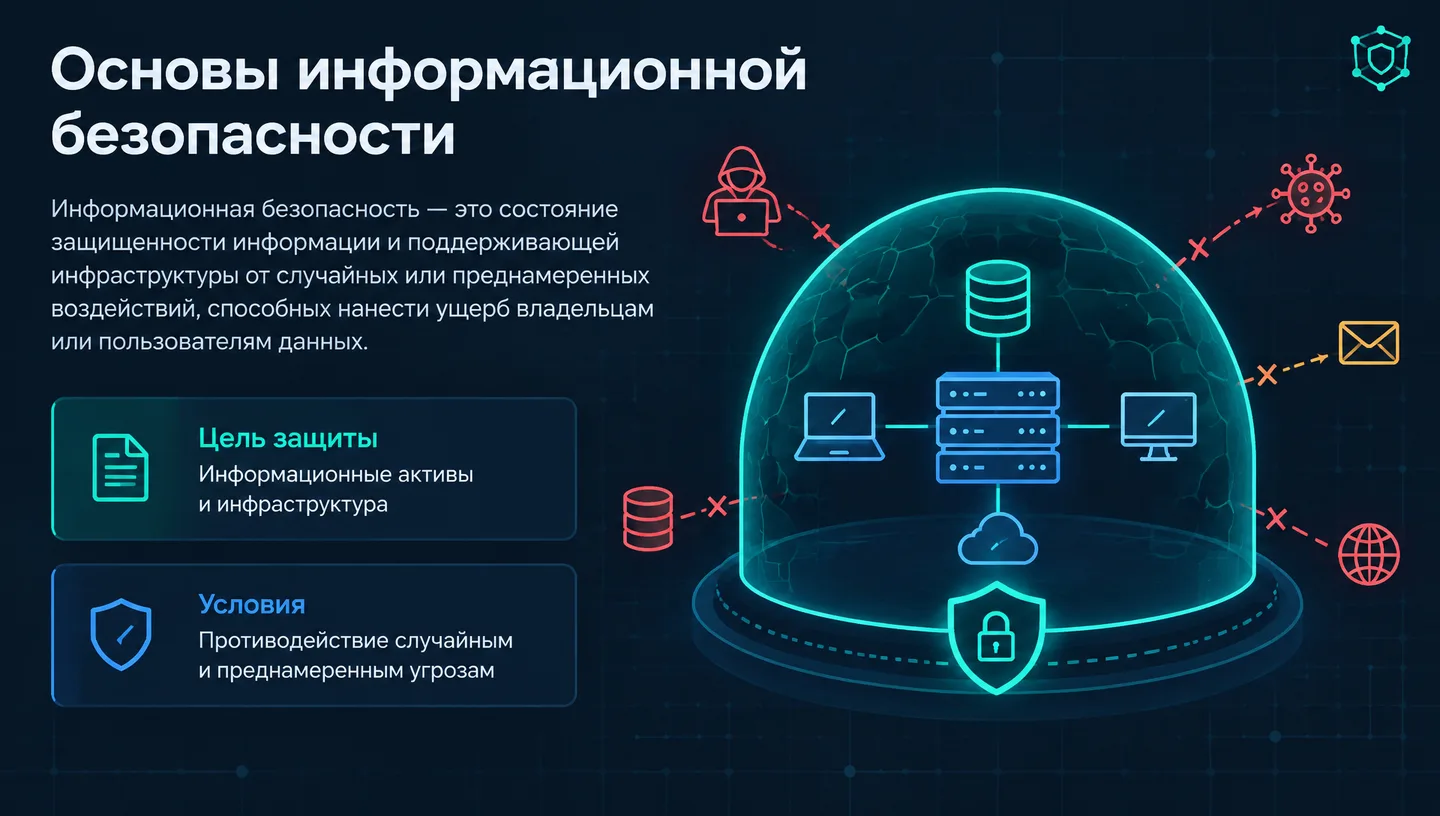
Информационная безопасность — это состояние защищенности информации и поддерживающей инфраструктуры от случайных или преднамеренных воздействий, способных нанести ущерб владельцам или пользователям данных. Цель защиты — Информационные активы и инфраструктура Условия — Противодействие случайным и преднамеренным угрозам
Готовая презентация

9 слайдов · PDF и PowerPoint

Бесплатно после входа.

Собрать свою презентацию по этой теме →

В этой презентации

Слайды и пояснения

Показать план

План презентации

  1. Основы информационной безопасности
  2. Базовая модель: Триада ИБ (CIA Triad)
  3. Классификация угроз и векторов атак
  4. Человеческий фактор и социальная инженерия
  5. Технические средства защиты информации
  6. Организационные меры и стандарты безопасности
  7. Модель нарушителя и оценка рисков
  8. Базовые правила личной цифровой гигиены
  9. Безопасность как непрерывный процесс
1. Основы информационной безопасности

Информационная безопасность — это состояние защищенности информации и поддерживающей инфраструктуры от случайных или преднамеренных воздействий, способных нанести ущерб владельцам или пользователям данных. Цель защиты — Информационные активы и инфраструктура Условия — Противодействие случайным и преднамеренным угрозам

Подсказка для выступления

Приветствую. Сегодня мы разберем базовые концепции информационной безопасности: от классической модели свойств информации до современных векторов атак и построения комплексной системы защиты.

2. Базовая модель: Триада ИБ (CIA Triad)

Базовая модель: Триада ИБ (CIA Triad)

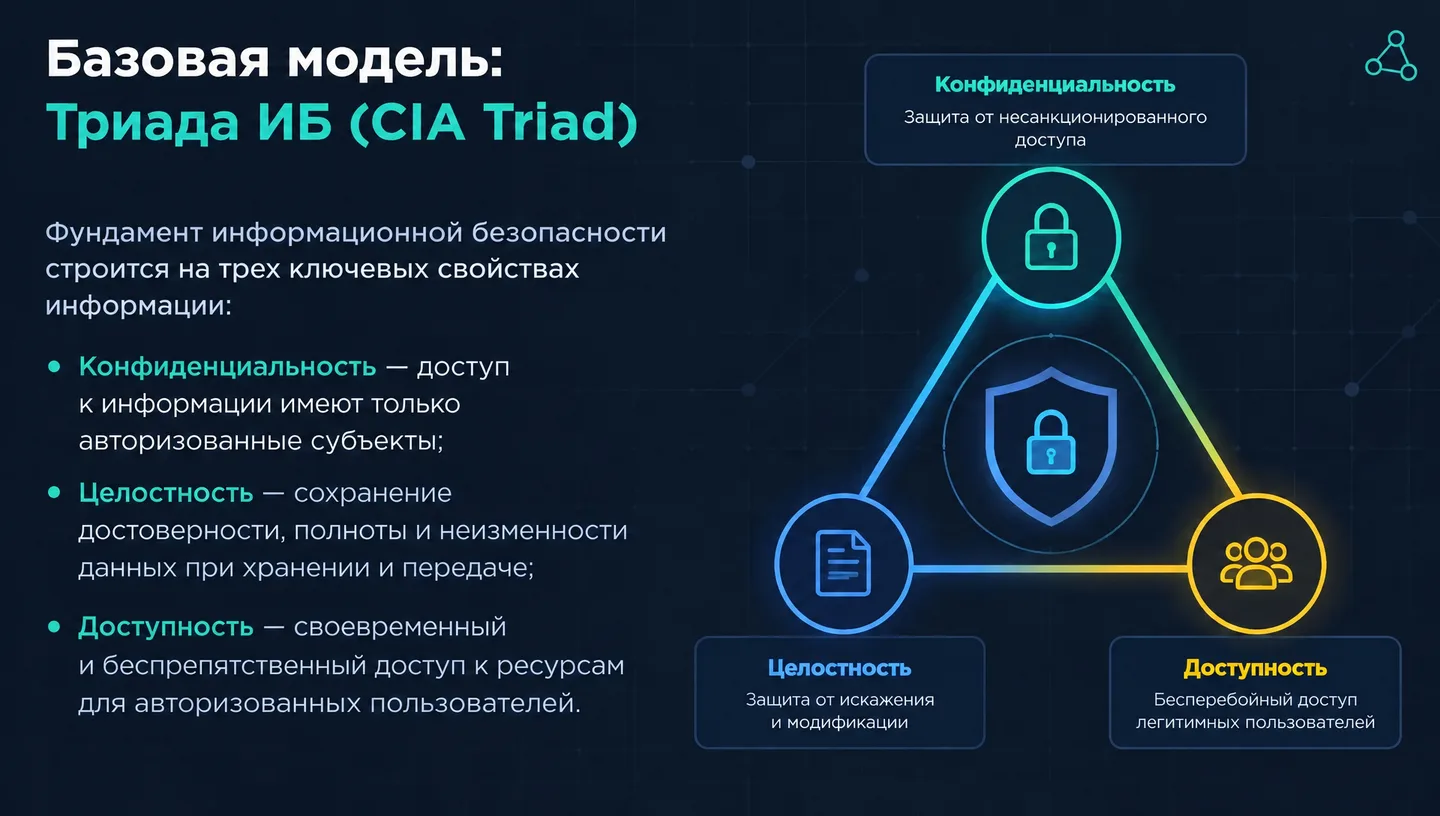
Фундамент информационной безопасности строится на трех ключевых свойствах информации: • Конфиденциальность — доступ к информации имеют только авторизованные субъекты; • Целостность — сохранение достоверности, полноты и неизменности данных при хранении и передаче; • Доступность — своевременный и беспрепятственный доступ к ресурсам для авторизованных пользователей. Конфиденциальность — Защита от несанкционированного доступа Целостность — Защита от искажения и модификации Доступность — Бесперебойный доступ легитимных пользователей

Подсказка для выступления

Любая система защиты оценивается через призму этих трех компонентов. Нарушение каждого из них приводит к инциденту: утечка нарушает конфиденциальность, подделка данных — целостность, а отказ сервиса — доступность.

3. Классификация угроз и векторов атак

Классификация угроз и векторов атак

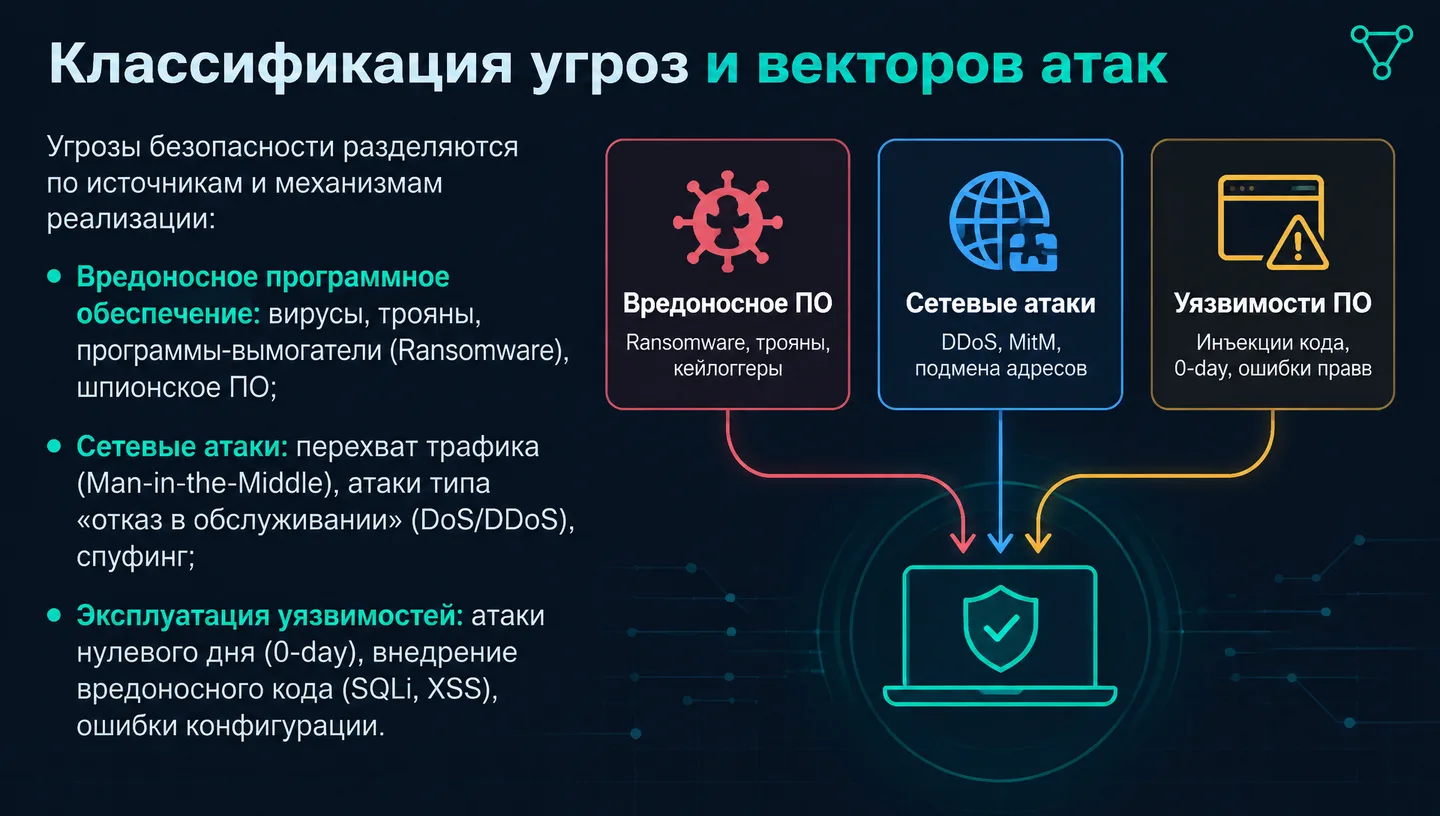
Угрозы безопасности разделяются по источникам и механизмам реализации: • Вредоносное программное обеспечение: вирусы, трояны, программы-вымогатели (Ransomware), шпионское ПО; • Сетевые атаки: перехват трафика (Man-in-the-Middle), атаки типа «отказ в обслуживании» (DoS/DDoS), спуфинг; • Эксплуатация уязвимостей: атаки нулевого дня (0-day), внедрение вредоносного кода (SQLi, XSS), ошибки конфигурации. Вредоносное ПО — Ransomware, трояны, кейлоггеры Сетевые атаки — DDoS, MitM, подмена адресов Уязвимости ПО — Инъекции кода, 0-day, ошибки прав

Подсказка для выступления

Важно различать понятия: уязвимость — это брешь в системе, угроза — потенциальное нежелательное событие, а атака — практическая попытка реализации угрозы через уязвимость.

4. Человеческий фактор и социальная инженерия

Человеческий фактор и социальная инженерия

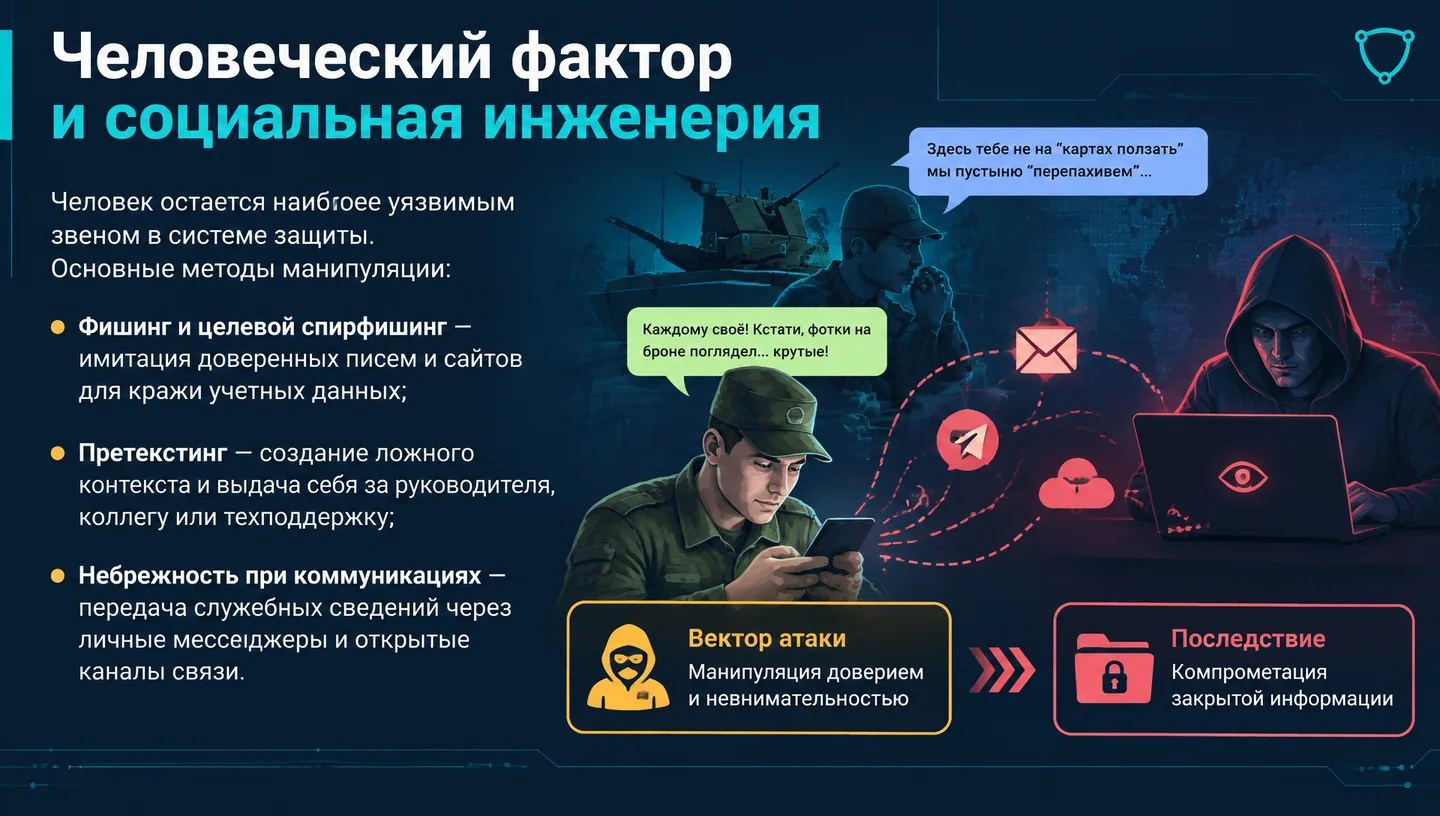
Человек остается наиболее уязвимым звеном в системе защиты. Основные методы манипуляции: • Фишинг и целевой спирфишинг — имитация доверенных писем и сайтов для кражи учетных данных; • Претекстинг — создание ложного контекста и выдача себя за руководителя, коллегу или техподдержку; • Небрежность при коммуникациях — передача служебных сведений через личные мессенджеры и открытые каналы связи. Вектор атаки — Манипуляция доверием и невнимательностью Последствие — Компрометация закрытой информации

Подсказка для выступления

Злоумышленники часто выбирают путь наименьшего сопротивления: обмануть человека проще, чем взломать сложный криптографический протокол. Наглядный пример — неосторожные публикации и переписки в мессенджерах.

5. Технические средства защиты информации

Технические средства защиты информации

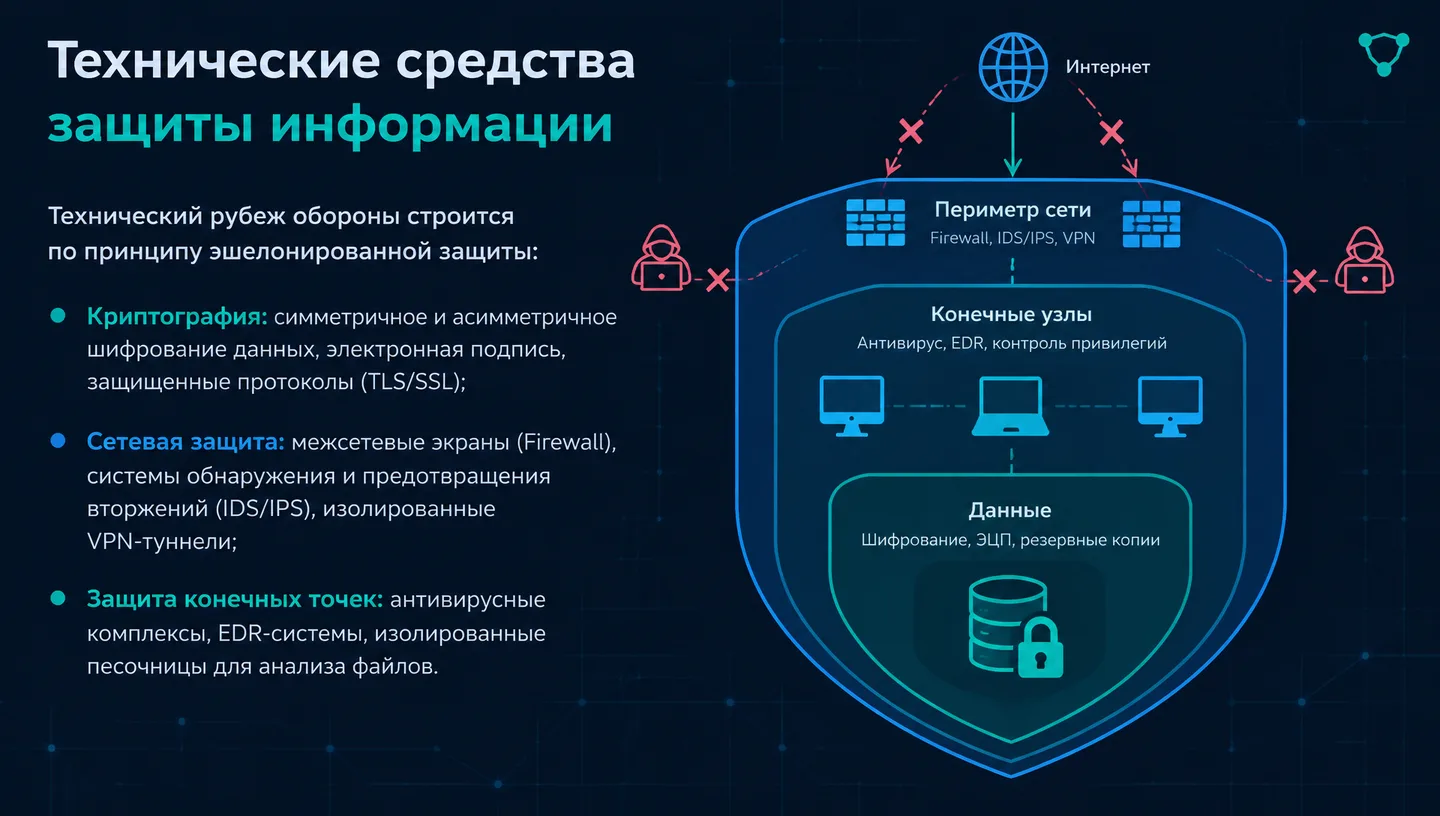
Технический рубеж обороны строится по принципу эшелонированной защиты: • Криптография: симметричное и асимметричное шифрование данных, электронная подпись, защищенные протоколы (TLS/SSL); • Сетевая защита: межсетевые экраны (Firewall), системы обнаружения и предотвращения вторжений (IDS/IPS), изолированные VPN-туннели; • Защита конечных точек: антивирусные комплексы, EDR-системы, изолированные песочницы для анализа файлов. Периметр сети — Firewall, IDS/IPS, VPN Конечные узлы — Антивирус, EDR, контроль привилегий Данные — Шифрование, ЭЦП, резервные копии

Подсказка для выступления

Ни одно техническое решение не защищает на 100%. Поэтому применяется эшелонированная оборона: если внешний сетевой барьер преодолен, злоумышленника встречают контроль доступа к хостам и шифрование данных.

6. Организационные меры и стандарты безопасности

Организационные меры и стандарты безопасности

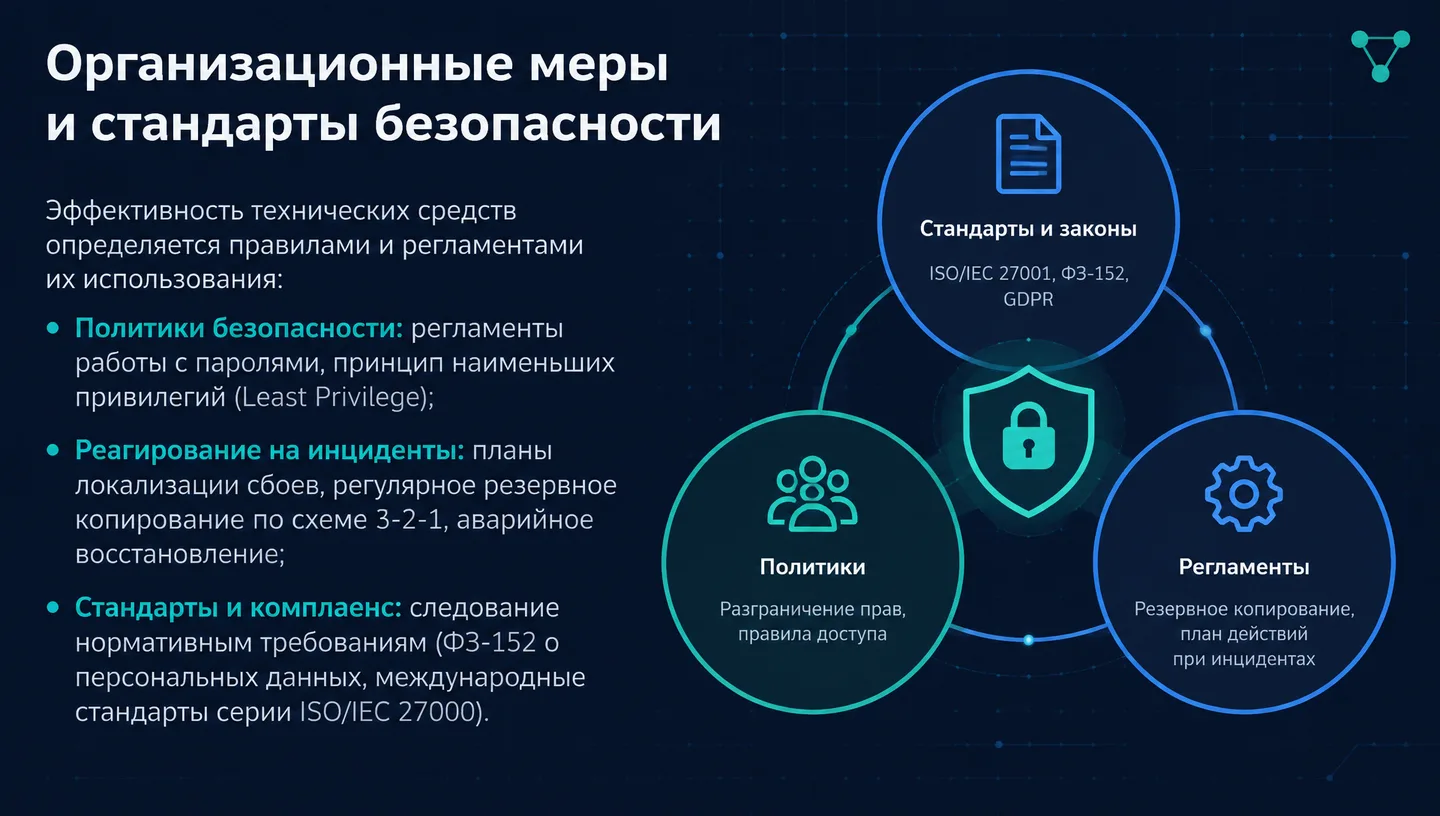
Эффективность технических средств определяется правилами и регламентами их использования: • Политики безопасности: регламенты работы с паролями, принцип наименьших привилегий (Least Privilege); • Реагирование на инциденты: планы локализации сбоев, регулярное резервное копирование по схеме 3-2-1, аварийное восстановление; • Стандарты и комплаенс: следование нормативным требованиям (ФЗ-152 о персональных данных, международные стандарты серии ISO/IEC 27000). Стандарты и законы — ISO/IEC 27001, ФЗ-152, GDPR Политики — Разграничение прав, правила доступа Регламенты — Резервное копирование, план действий при инцидентах

Подсказка для выступления

Организационная безопасность формализует действия персонала. Без четких инструкций и регулярного аудита прав даже самые дорогие программные комплексы теряют эффективность.

7. Модель нарушителя и оценка рисков

Модель нарушителя и оценка рисков

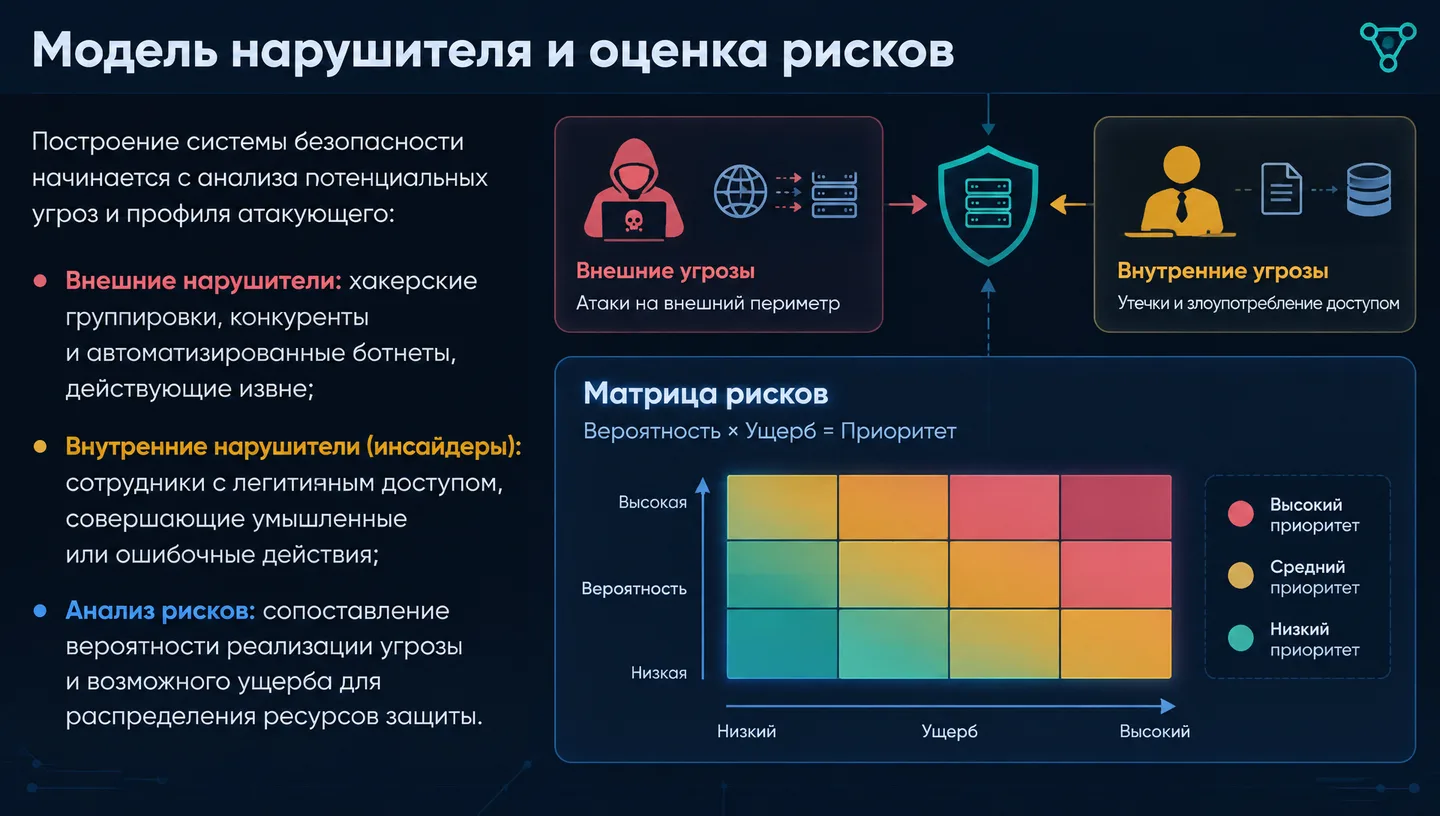
Построение системы безопасности начинается с анализа потенциальных угроз и профиля атакующего: • Внешние нарушители: хакерские группировки, конкуренты и автоматизированные ботнеты, действующие извне; • Внутренние нарушители (инсайдеры): сотрудники с легитимным доступом, совершающие умышленные или ошибочные действия; • Анализ рисков: сопоставление вероятности реализации угрозы и возможного ущерба для распределения ресурсов защиты. Внешние угрозы — Атаки на внешний периметр Внутренние угрозы — Утечки и злоупотребление доступом Матрица рисков — Вероятность × Ущерб = Приоритет

Подсказка для выступления

Оценка рисков позволяет расставить приоритеты: бессмысленно тратить огромные ресурсы на маловероятную угрозу с незначительным ущербом, игнорируя критические уязвимости базовых сервисов.

8. Базовые правила личной цифровой гигиены

Базовые правила личной цифровой гигиены

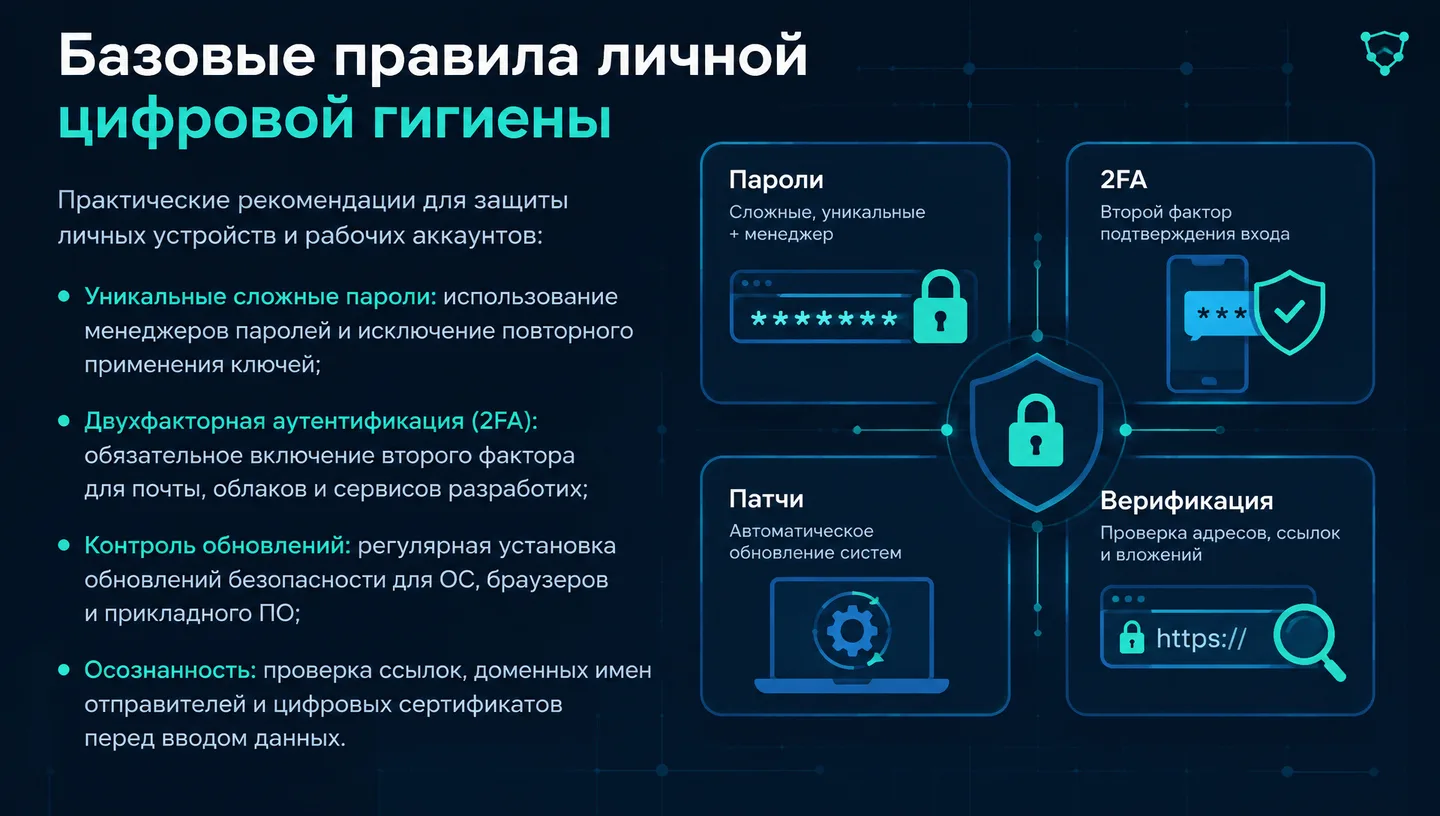
Практические рекомендации для защиты личных устройств и рабочих аккаунтов: • Уникальные сложные пароли: использование менеджеров паролей и исключение повторного применения ключей; • Двухфакторная аутентификация (2FA): обязательное включение второго фактора для почты, облаков и сервисов разработки; • Контроль обновлений: регулярная установка обновлений безопасности для ОС, браузеров и прикладного ПО; • Осознанность: проверка ссылок, доменных имен отправителей и цифровых сертификатов перед вводом данных. Пароли — Сложные, уникальные + менеджер 2FA — Второй фактор подтверждения входа Патчи — Автоматическое обновление систем Верификация — Проверка адресов, ссылок и вложений

Подсказка для выступления

Соблюдение правил базовой цифровой гигиены предотвращает более 80% распространенных кибератак, не требуя при этом специализированных технических знаний.

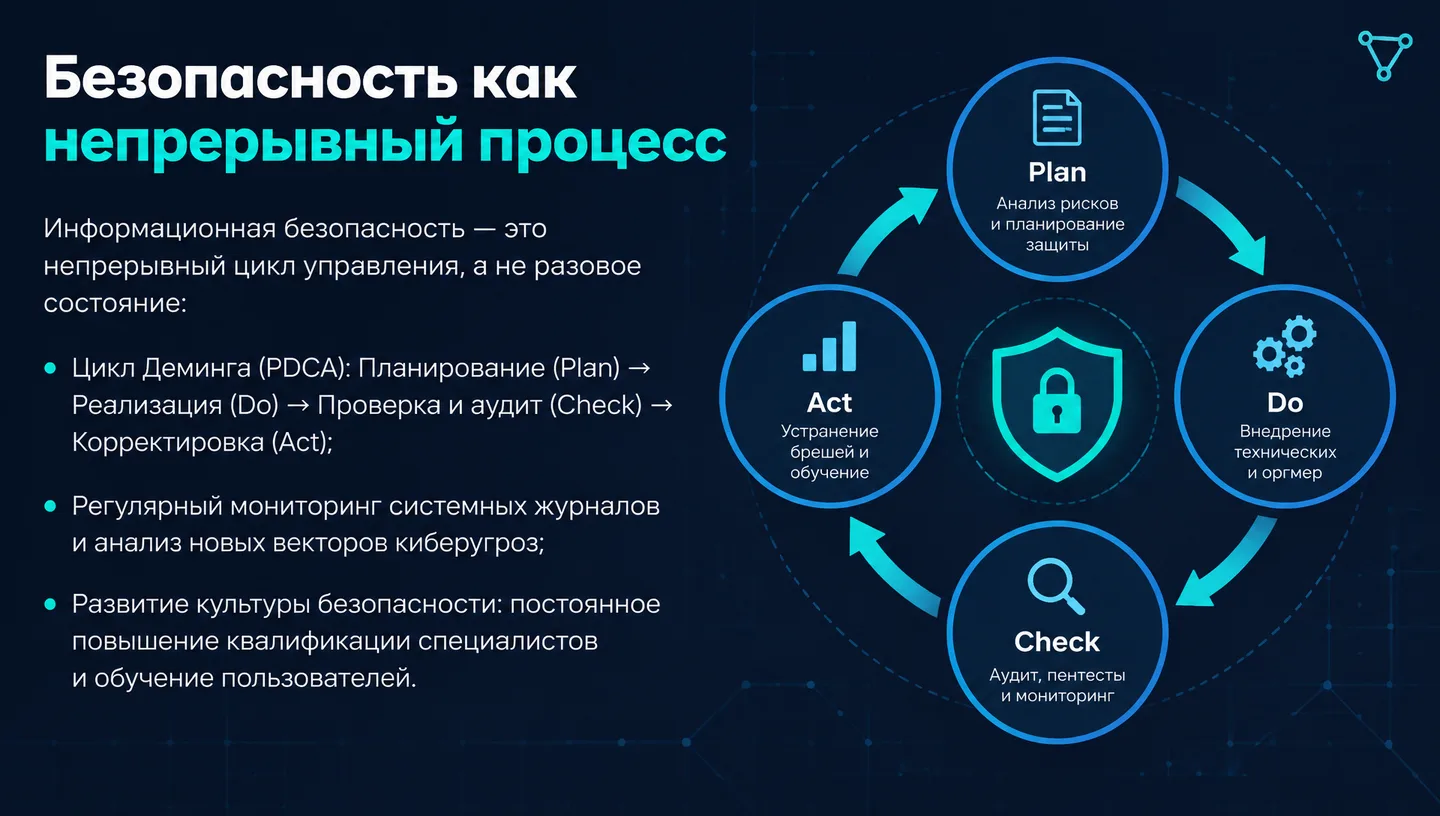
9. Безопасность как непрерывный процесс

Безопасность как непрерывный процесс

Информационная безопасность — это непрерывный цикл управления, а не разовое состояние: • Цикл Деминга (PDCA): Планирование (Plan) → Реализация (Do) → Проверка и аудит (Check) → Корректировка (Act); • Регулярный мониторинг системных журналов и анализ новых векторов киберугроз; • Развитие культуры безопасности: постоянное повышение квалификации специалистов и обучение пользователей. Plan — Анализ рисков и планирование защиты Do — Внедрение технических и оргмер Check — Аудит, пентесты и мониторинг Act — Устранение брешей и обучение

Подсказка для выступления

В заключение важно помнить: абсолютной безопасности не существует. Защита — это динамический процесс постоянного мониторинга, аудита и адаптации под новые вызовы цифровой среды.