Готовая презентация · 6 слайдов

Как распознать цифровой обман и защититься

Кибермошенничество
Готовая презентация

6 слайдов · PDF и PowerPoint

Бесплатно после входа.

Собрать свою презентацию по этой теме →

В этой презентации

Слайды и пояснения

Показать план

План презентации

  1. Как распознать цифровой обман и защититься
  2. Что происходит в цифровом обмане
  3. Кликфрод: украденный рекламный клик
  4. Кликфрод: как заметить и остановить
  5. Кликджекинг: невидимая кнопка
  6. Кликджекинг: защита на двух уровнях
1. Как распознать цифровой обман и защититься

Кибермошенничество

Подсказка для выступления

Начни с вопроса: «Какие цифровые действия могут выглядеть обычными, но приносить пользу мошеннику?» Обозначь, что презентация посвящена не только краже денег, но и краже рекламного бюджета или данных.

2. Что происходит в цифровом обмане

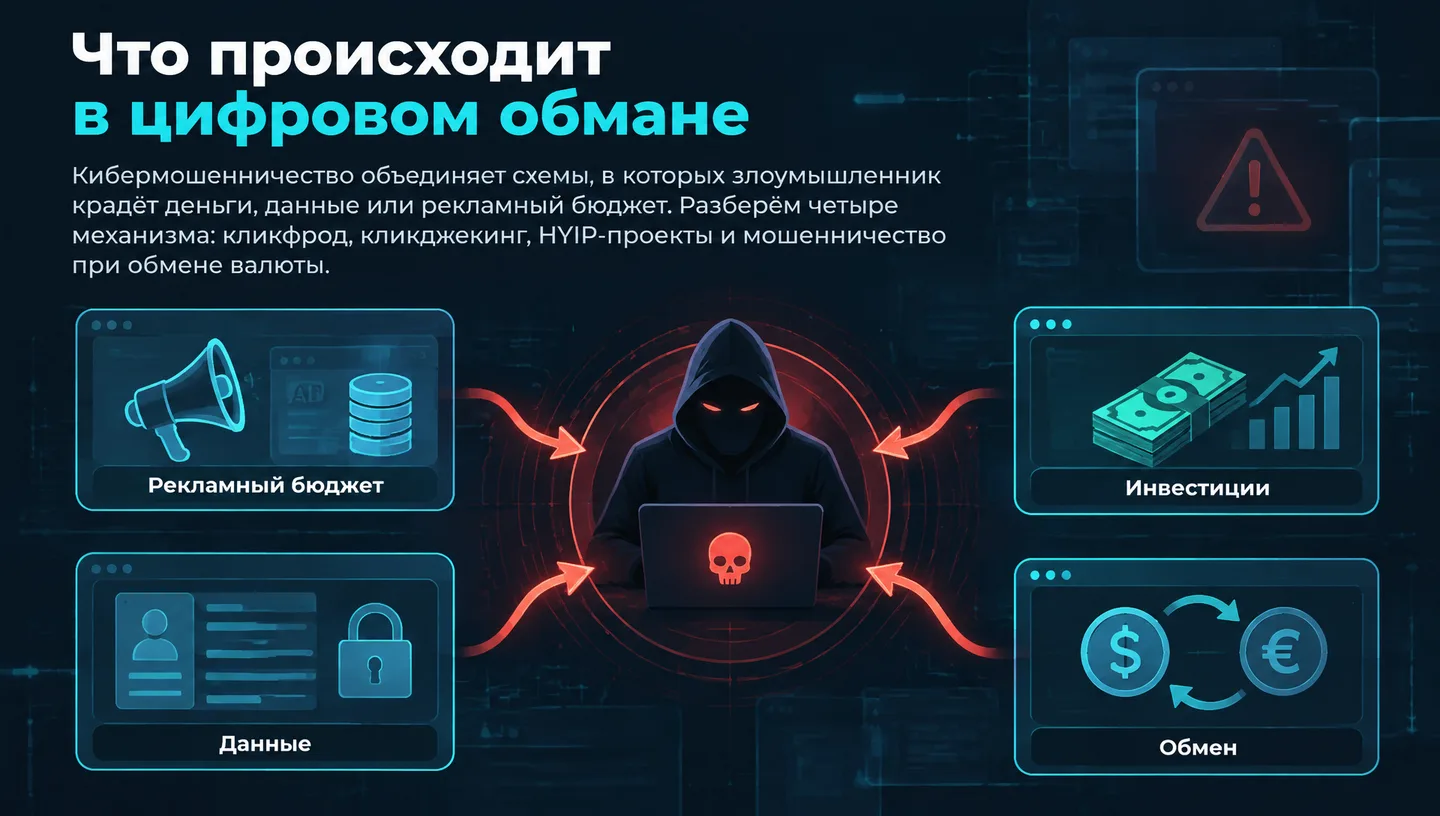
Что происходит в цифровом обмане

Кибермошенничество объединяет схемы, в которых злоумышленник крадёт деньги, данные или рекламный бюджет. Разберём четыре механизма: кликфрод, кликджекинг, HYIP-проекты и мошенничество при обмене валюты. Рекламный бюджет — Рекламный бюджет Данные — Данные Инвестиции — Инвестиции Обмен — Обмен

Подсказка для выступления

Раздели понятия: объект атаки может быть рекламодатель, пользователь или инвестор. Подчеркни, что во всех случаях мошенник маскирует действие под нормальную цифровую активность.

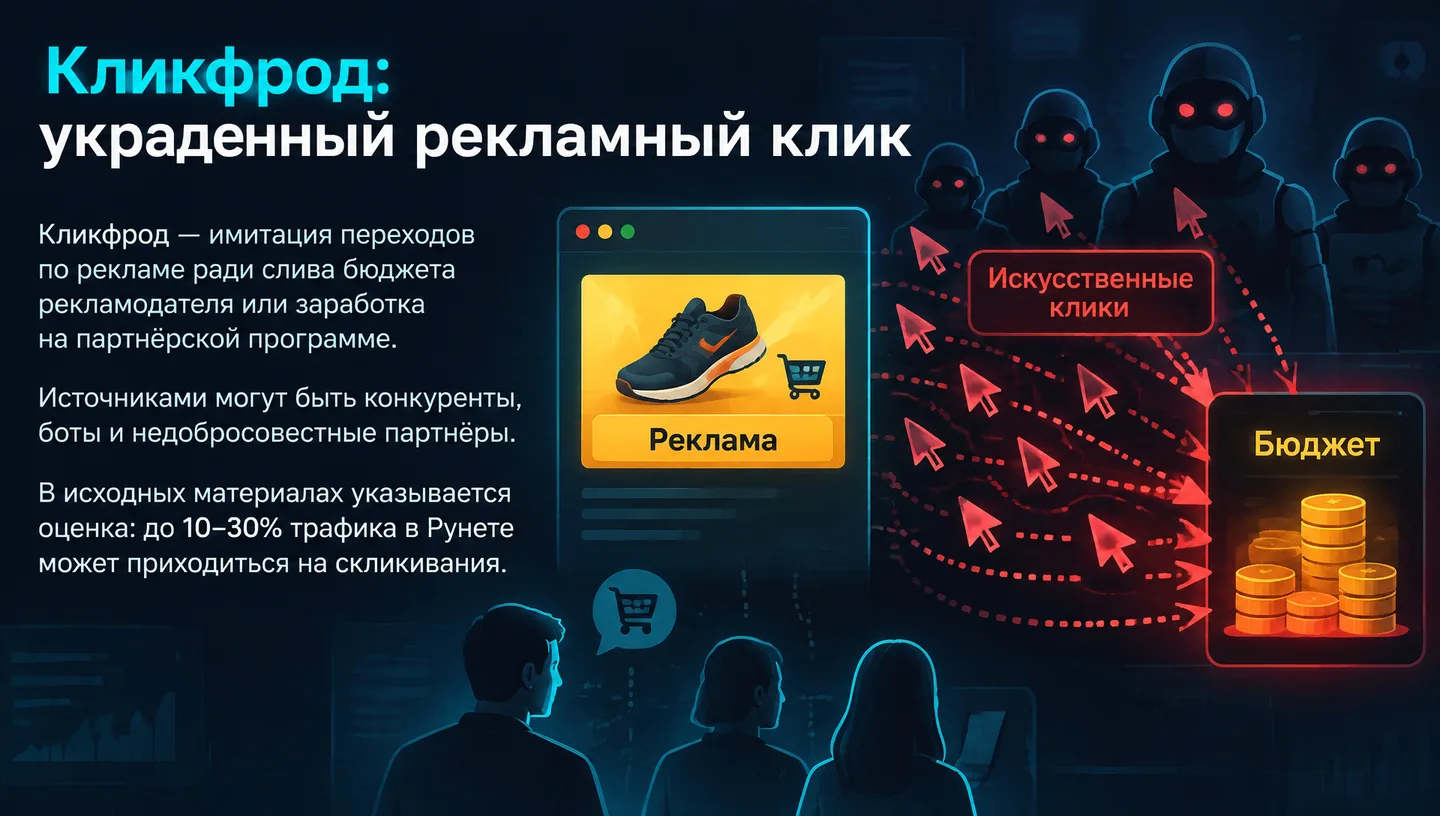
3. Кликфрод: украденный рекламный клик

Кликфрод: украденный рекламный клик

Кликфрод — имитация переходов по рекламе ради слива бюджета рекламодателя или заработка на партнёрской программе. Источниками могут быть конкуренты, боты и недобросовестные партнёры. В исходных материалах указывается оценка: до 10–30% трафика в Рунете может приходиться на скликивания. Реклама — Реклама Искусственные клики — Искусственные клики Бюджет — Бюджет

Подсказка для выступления

Объясни разницу между обычным кликом и кликфродом: во втором случае переход не отражает реальный интерес к рекламе. Число 10–30% приводи как оценку из исходного материала, а не как универсальный показатель для любого сайта.

4. Кликфрод: как заметить и остановить

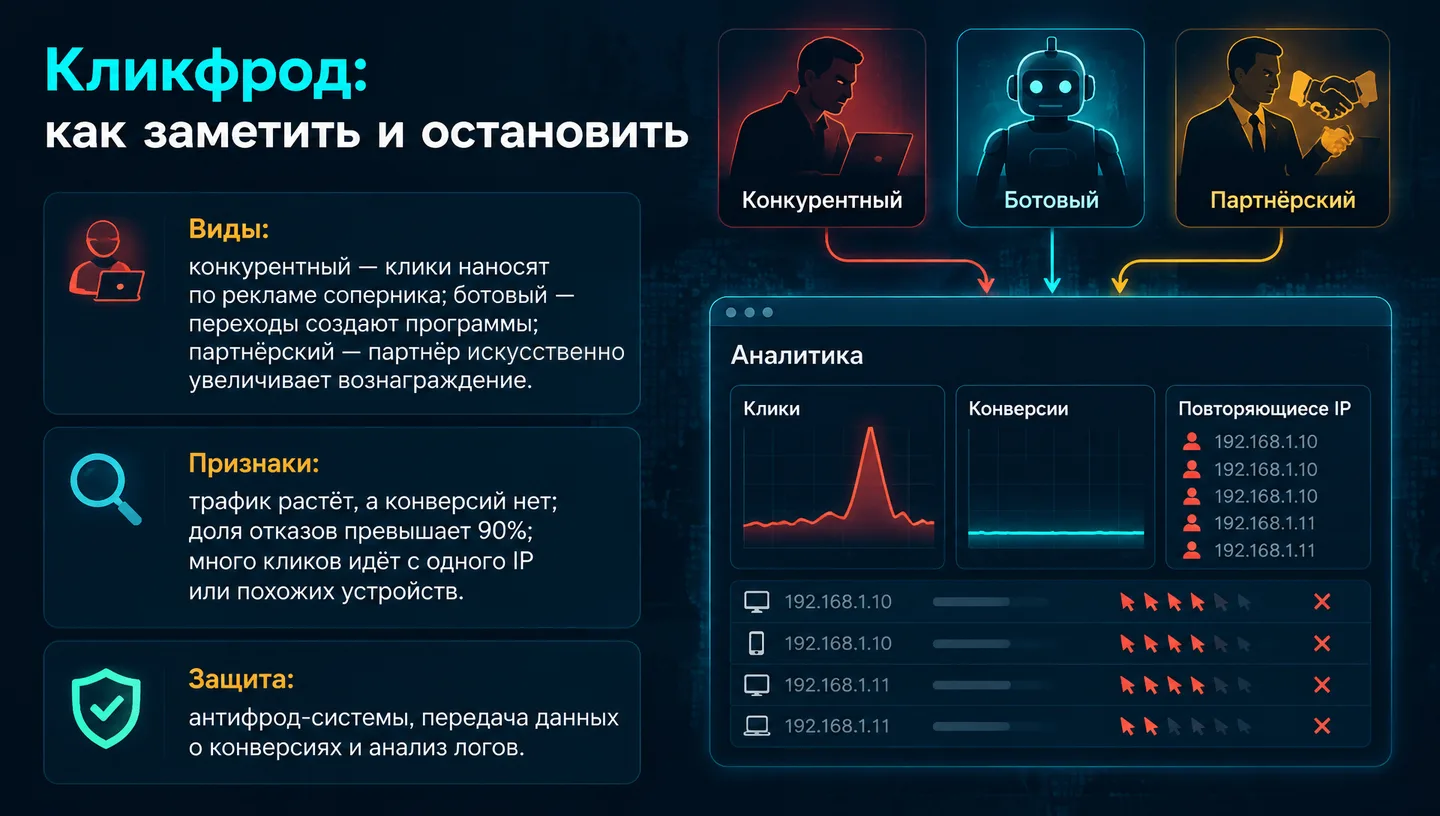
Кликфрод: как заметить и остановить

Виды: конкурентный — клики наносят по рекламе соперника; ботовый — переходы создают программы; партнёрский — партнёр искусственно увеличивает вознаграждение. Признаки: трафик растёт, а конверсий нет; доля отказов превышает 90%; много кликов идёт с одного IP или похожих устройств. Защита: антифрод-системы, передача данных о конверсиях и анализ логов. Конкурентный — Конкурентный Ботовый — Ботовый Партнёрский — Партнёрский Клики — Клики Конверсии — Конверсии

Подсказка для выступления

Попроси студентов назвать, какой признак сам по себе ещё не доказывает фрод. Ответ: один IP может быть общим для организации или мобильной сети; нужны совокупность сигналов и анализ конверсий, логов и устройств.

5. Кликджекинг: невидимая кнопка

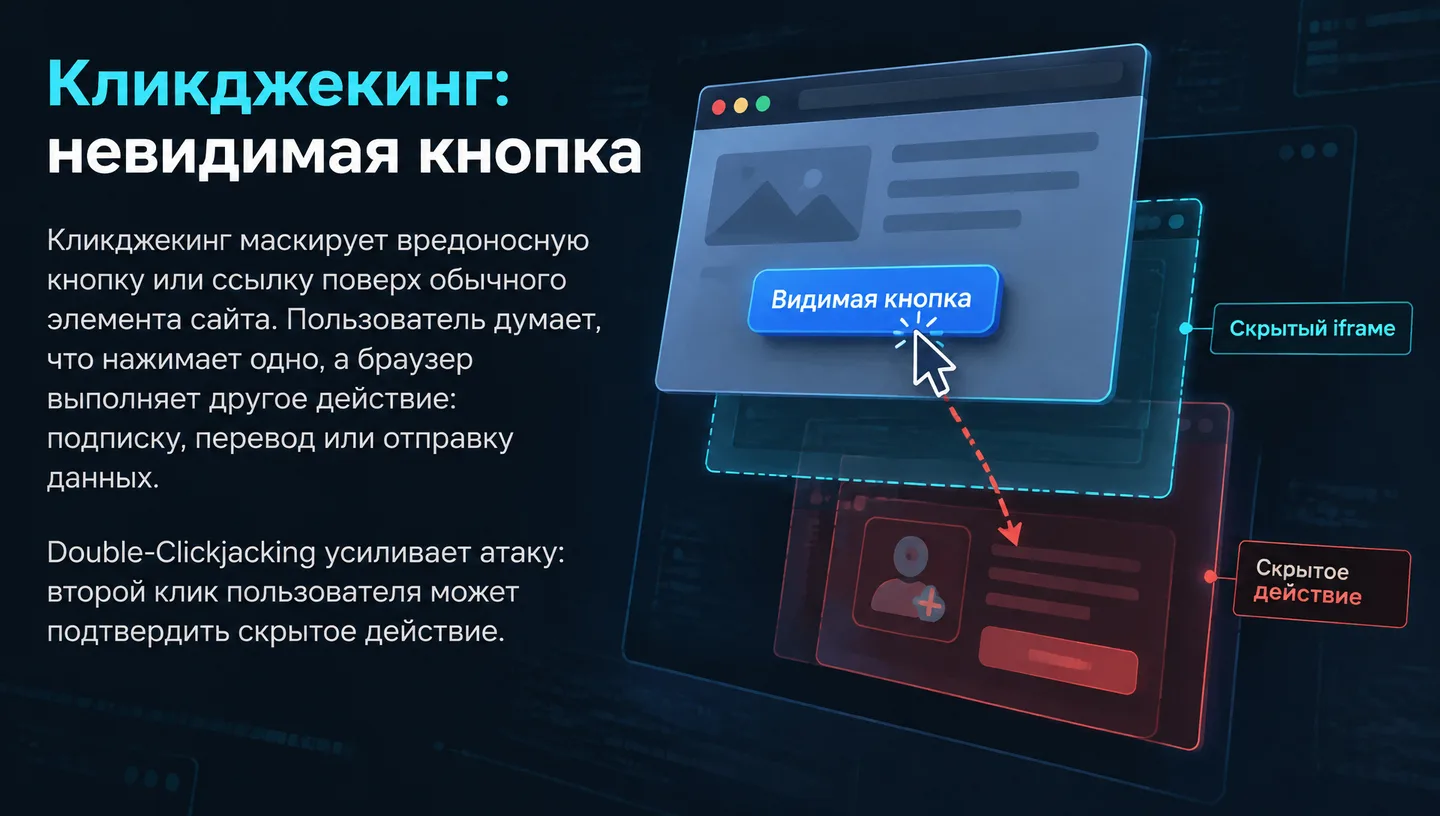
Кликджекинг: невидимая кнопка

Кликджекинг маскирует вредоносную кнопку или ссылку поверх обычного элемента сайта. Пользователь думает, что нажимает одно, а браузер выполняет другое действие: подписку, перевод или отправку данных. Double-Clickjacking усиливает атаку: второй клик пользователя может подтвердить скрытое действие. Видимая кнопка — Видимая кнопка Скрытый iframe — Скрытый iframe Скрытое действие — Скрытое действие

Подсказка для выступления

Поясни, что атака использует доверие пользователя к интерфейсу: видимый элемент отвлекает внимание от реального слоя. Double-Clickjacking не означает, что любой двойной клик опасен; риск возникает в специально подготовленном сценарии.

6. Кликджекинг: защита на двух уровнях

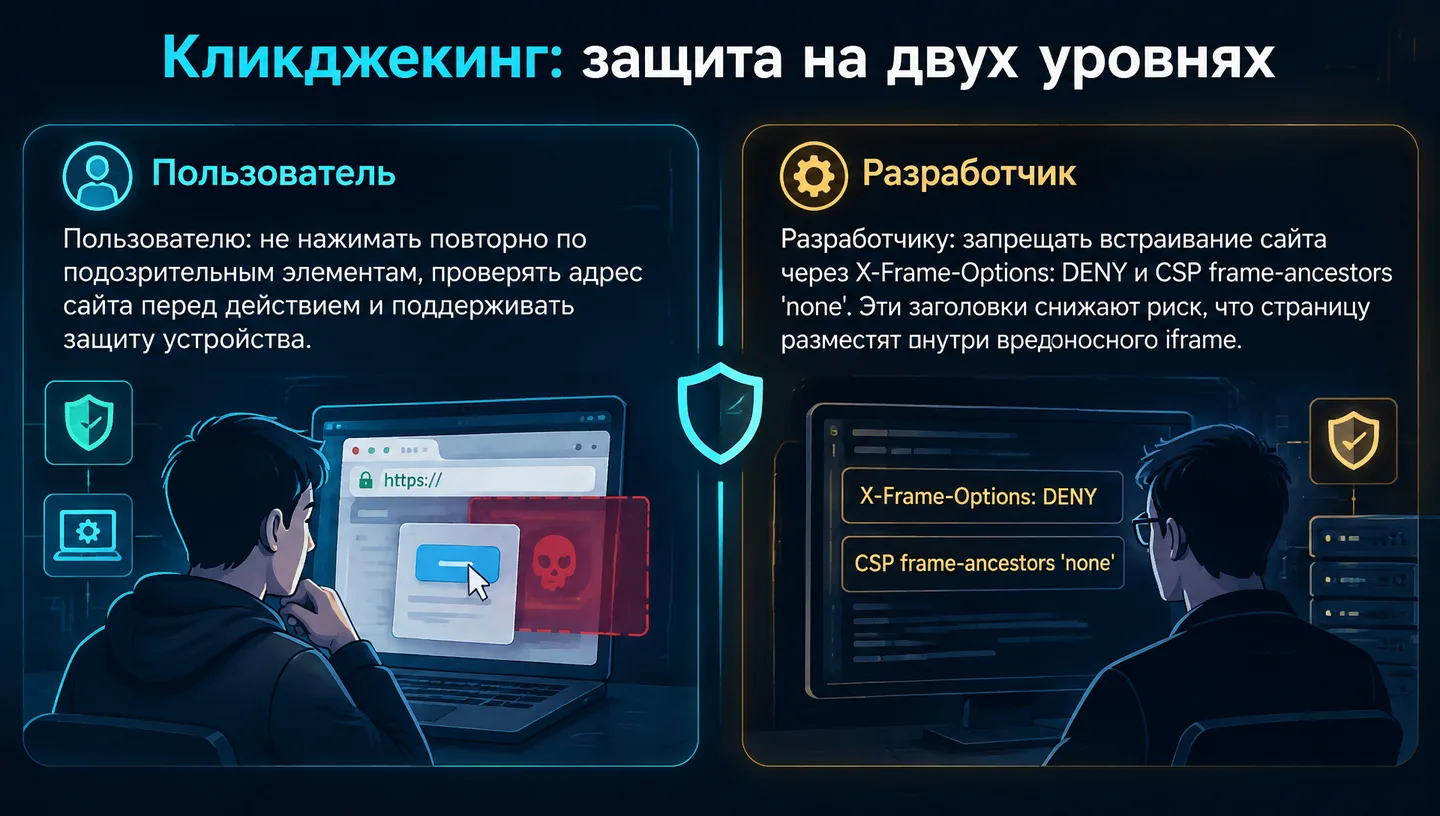
Кликджекинг: защита на двух уровнях

Пользователю: не нажимать повторно по подозрительным элементам, проверять адрес сайта перед действием и поддерживать защиту устройства. Разработчику: запрещать встраивание сайта через X-Frame-Options: DENY и CSP frame-ancestors 'none'. Эти заголовки снижают риск, что страницу разместят внутри вредоносного iframe. Пользователь — Пользователь Разработчик — Разработчик X-Frame-Options: DENY — X-Frame-Options: DENY CSP frame-ancestors 'none' — CSP frame-ancestors 'none'

Подсказка для выступления

Отдельно проговори назначение каждого уровня защиты. X-Frame-Options и CSP — настройки сервера или приложения, а не команды, которые пользователь должен вводить вручную. Пользователю достаточно проверять URL и не подтверждать неожиданные действия.

Источники